
Cập Nhật Sự Cố Bảo Mật: Vụ Khai Thác Cầu Nối ioTube và Lộ Trình Khắc Phục
Tóm Tắt Điều Hành
Vào ngày 21 tháng 2 năm 2026, đội ngũ IoTeX đã phát hiện và chuyển sang chế độ ứng phó khẩn cấp sau một sự cố bảo mật ảnh hưởng đến ioTube, cầu nối đa chuỗi của IoTeX. Vụ khai thác được xác định chỉ giới hạn ở phía Ethereum. Chúng tôi cung cấp báo cáo toàn diện này để trình bày những gì đã xảy ra, tình trạng của các quỹ, và hướng đi phía trước cho việc khắc phục và bồi thường. Phân tích pháp y của chúng tôi cho thấy đây là một chiến dịch tinh vi, chuyên nghiệp có khả năng liên quan đến các vụ khai thác DeFi nổi bật trước đó. Thông tin chi tiết về việc quy trách nhiệm đầy đủ sẽ được trình bày trong báo cáo hậu sự cố (post-mortem).
Những Gì An Toàn
Trước hết, chúng tôi muốn làm rõ phạm vi của sự cố này để trấn an cộng đồng:
- Chuỗi IoTeX L1 An Toàn: Chuỗi Lớp 1 của IoTeX, cơ chế đồng thuận của nó, và tất cả các hợp đồng thông minh gốc KHÔNG bị xâm phạm.
- Tài Sản Người Dùng Trên IoTeX & Các Sàn Giao Dịch An Toàn: Token IOTX của bạn trên chuỗi IoTeX và trên các sàn giao dịch tập trung không bị ảnh hưởng.
- Khai Thác Bị Cô Lập: Sự cố này chỉ giới hạn nghiêm ngặt ở các hợp đồng cầu nối phía Ethereum của ioTube. Các hợp đồng cầu nối trên các chuỗi khác như BSC và Base không bị ảnh hưởng.
Sự Cố: Nguyên Nhân Gốc Rễ & Phân Tích Kỹ Thuật
Cuộc tấn công nhắm vào phía Ethereum của cầu nối ioTube thông qua một chuỗi bốn bước tinh vi:
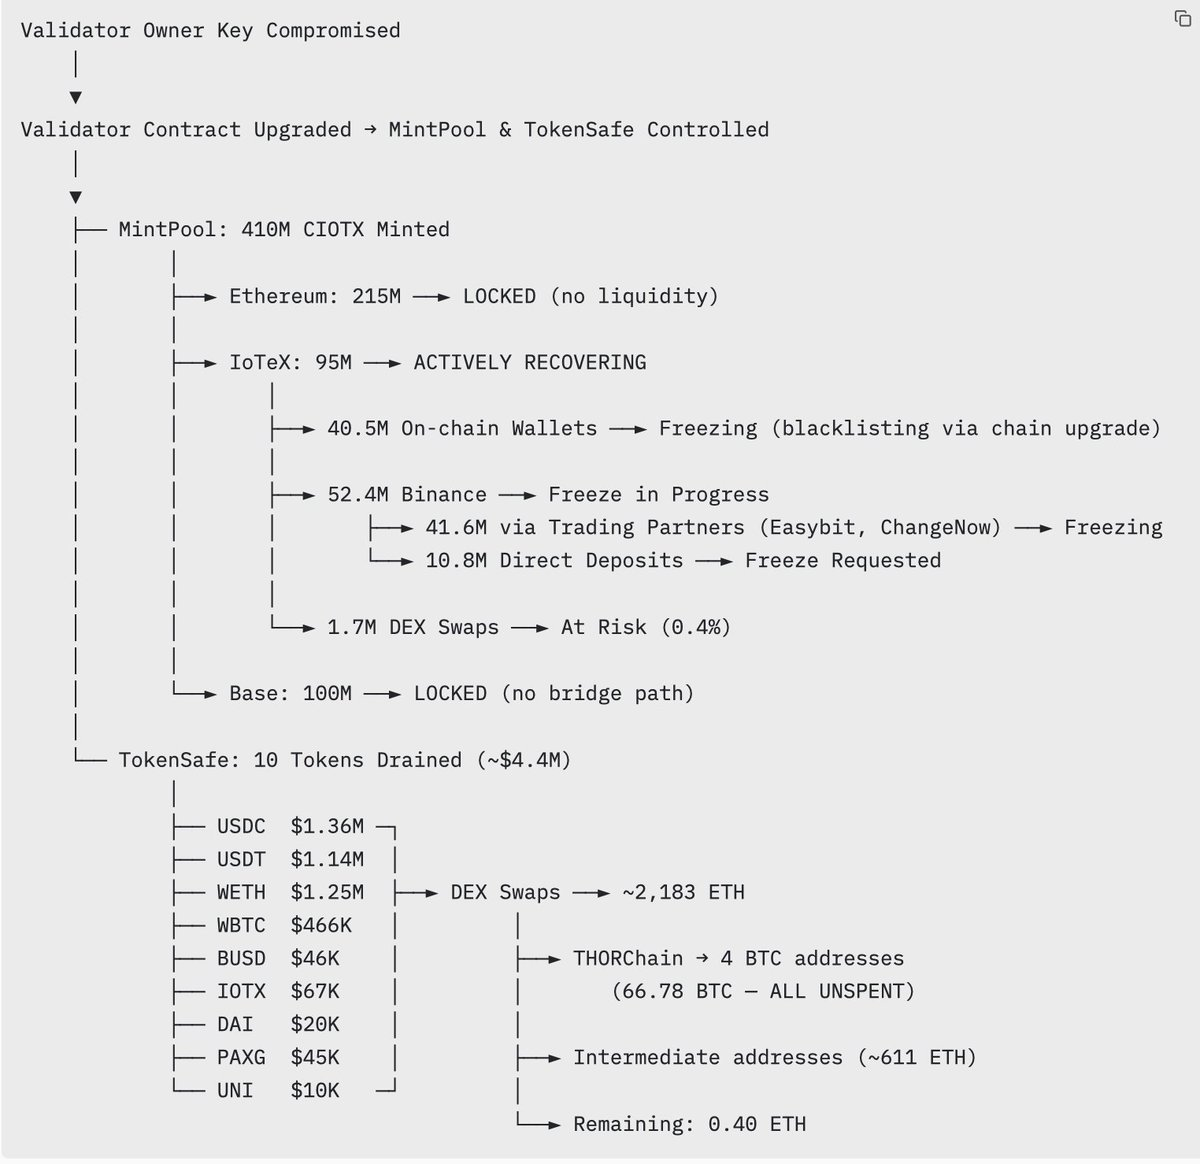
- Xâm Phạm Khóa Validator: Tài khoản chủ sở hữu của hợp đồng Validator trên Ethereum bị xâm phạm, cho phép kẻ tấn công quyền kiểm soát quản trị.
- Nâng Cấp Độc Hại: Kẻ tấn công đã sử dụng quyền truy cập này để nâng cấp hợp đồng Validator lên phiên bản độc hại nhằm bỏ qua tất cả các kiểm tra chữ ký và xác thực.
- Chiếm Quyền Hợp Đồng: Với lớp validator bị phá vỡ, kẻ tấn công đã giành quyền kiểm soát MintPool (đúc token) và TokenSafe (tài sản dự trữ).
- Rút Cạn Tài Sản: Kẻ tấn công đã đúc 410 triệu CIOTX và rút khoảng 4,4 triệu USD dưới nhiều token khác nhau từ các quỹ dự trữ của cầu nối.
Tình Trạng Tài Sản Hiện Tại & Nỗ Lực Khắc Phục
Chúng tôi đã phát hiện sự cố trong vòng vài giờ và ngay lập tức hành động để ngăn chặn thiệt hại. Việc truy vết on-chain của chúng tôi xác nhận rằng phần lớn tài sản bị đánh cắp đã được bảo vệ:
Phần A: 410 Triệu CIOTX (MintPool)
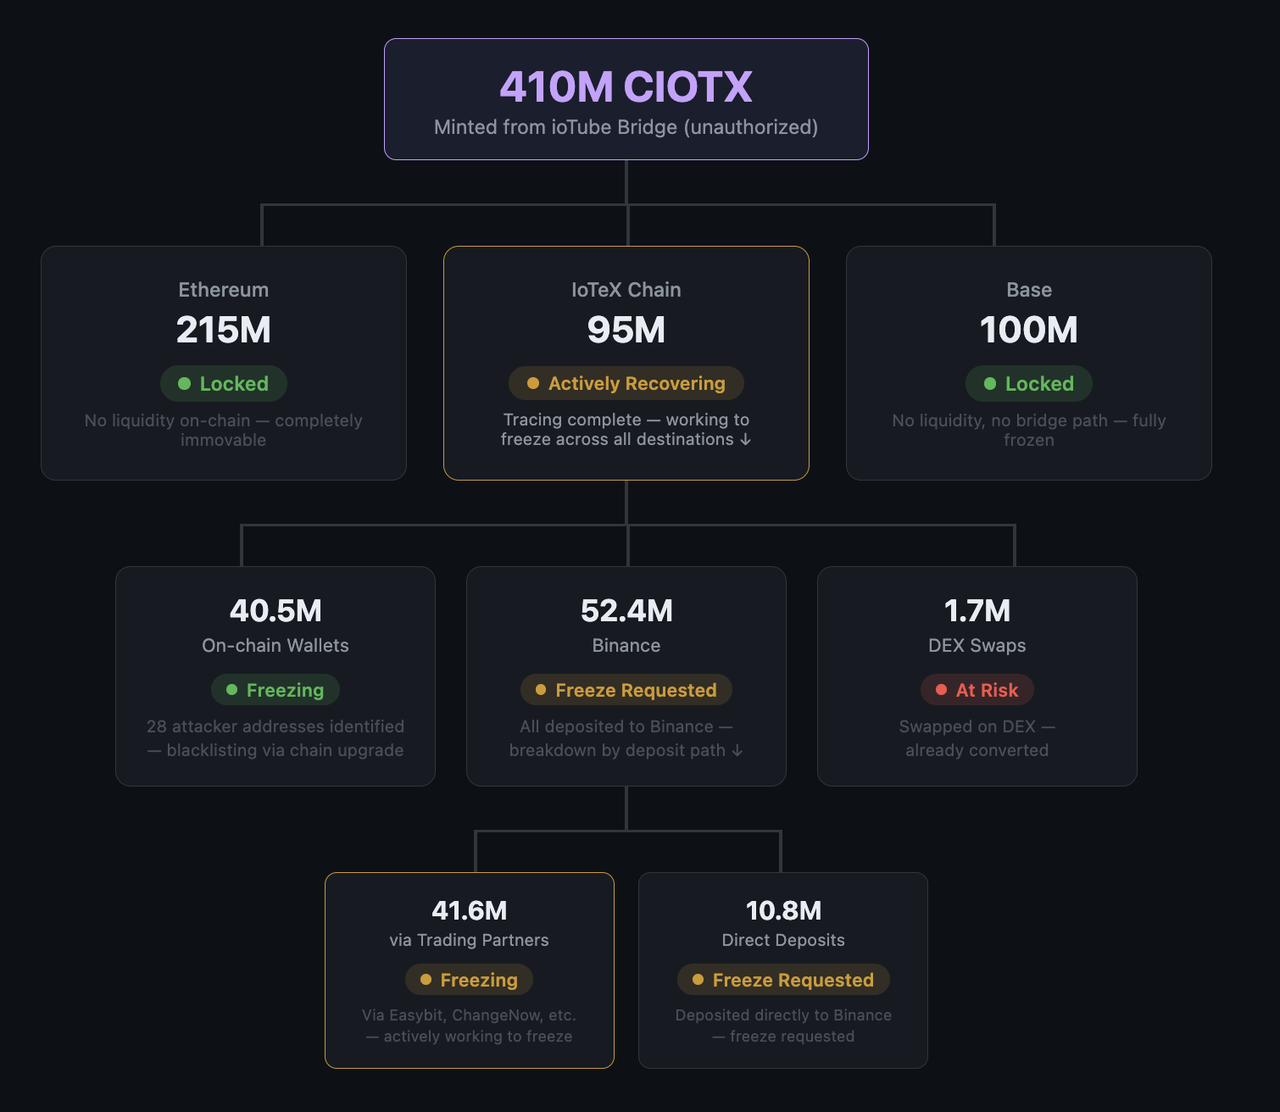
Kẻ tấn công đã đúc 410 triệu CIOTX. Thông qua giao thức ứng phó nhanh của chúng tôi, hơn 86% tổng số token đã đúc đã được khóa hoặc đang bị đóng băng — những tài sản mà chúng tôi có thể bảo vệ trực tiếp thông qua các biện pháp kiểm soát cấp chuỗi của riêng mình. Thêm 12,8% (52,4 triệu IOTX) đã được truy vết đến Binance, nơi chúng tôi đang tích cực phối hợp với Binance và các đối tác giao dịch để đóng băng. Chỉ có 0,4% (1,7 triệu) đã được hoán đổi trên DEX và được coi là có rủi ro.
- Ethereum & Base (315 triệu CIOTX): Những khoản này hoàn toàn bị khóa, không có thanh khoản hoặc đường dẫn cầu nối.
- Chuỗi IoTeX (95 triệu IOTX): Đang Tích Cực Khắc Phục. Việc truy vết on-chain đầy đủ đã hoàn tất. Trong số 95 triệu:
- 40,5 triệu vẫn còn trong ví của kẻ tấn công — Chúng tôi đã xác định được 29 địa chỉ do kẻ tấn công kiểm soát trên chuỗi IoTeX và đang đưa tất cả vào danh sách đen thông qua một bản vá cấp chuỗi. Ngay lúc này, chúng tôi đang phân phối bản vá đến các delegate của chuỗi.
- 52,4 triệu đã được gửi vào Binance — trong đó 41,6 triệu được định tuyến qua các đối tác giao dịch (Easybit, ChangeNow, v.v.). Chúng tôi đang tích cực phối hợp với Binance và các đối tác giao dịch này để đóng băng toàn bộ số tiền đã gửi.
1,7 triệu đã được hoán đổi trên DEX — đã được chuyển đổi sang các token khác. Đây là phần duy nhất được coi là có rủi ro, chiếm chỉ 0,4% tổng số CIOTX đã đúc.
Phần B: Quỹ Dự Trữ Cầu Nối (TokenSafe)
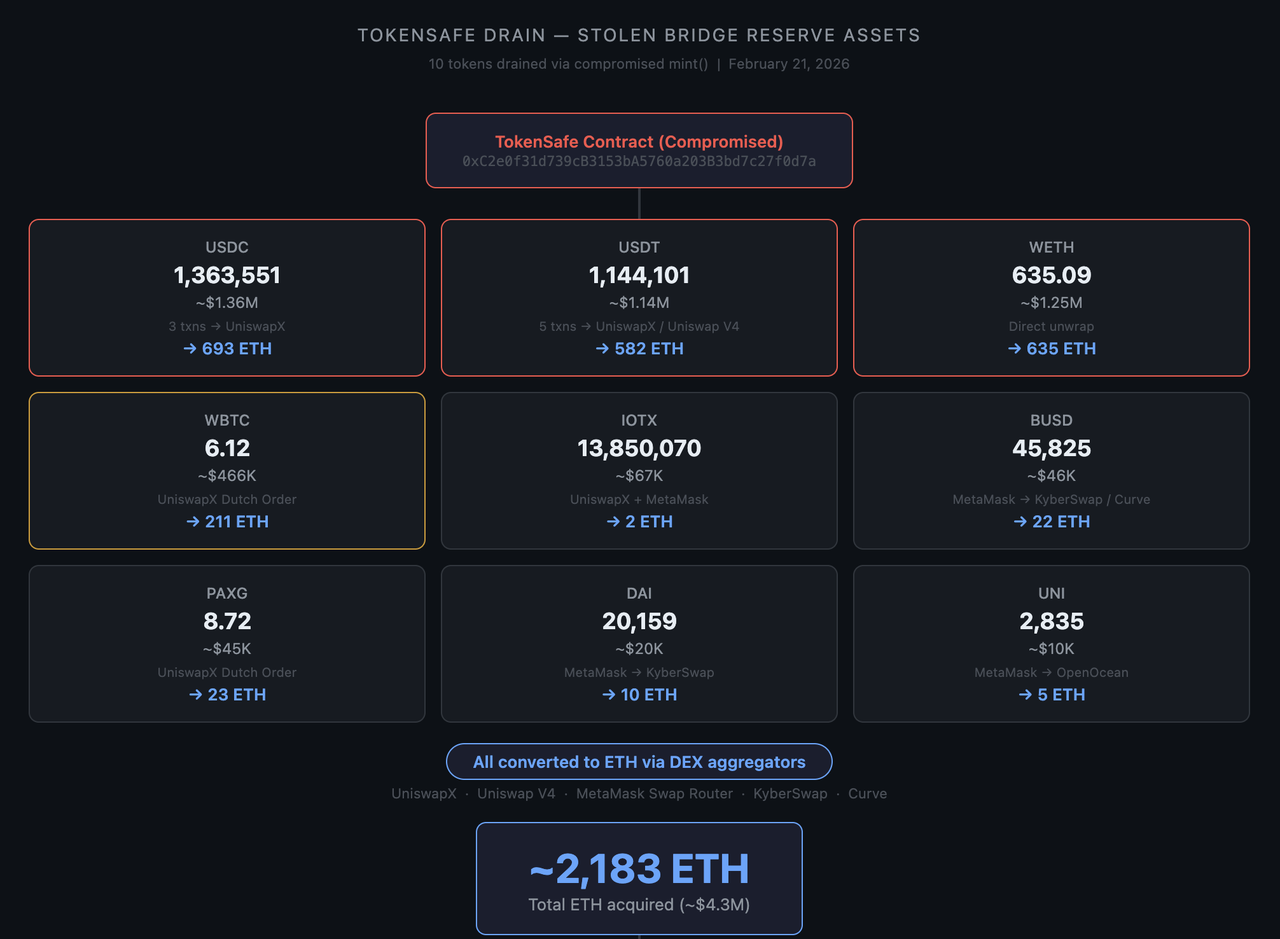
Kẻ tấn công đã chuyển đổi các token dự trữ bị đánh cắp (bao gồm USDC, USDT, WBTC, WETH và các tài sản khác) thành khoảng 2.183 ETH. Trong số đó, khoảng 1.572 ETH đã được bắc cầu sang Bitcoin thông qua THORChain, phần còn lại được phân tán qua các địa chỉ Ethereum trung gian đang được giám sát tích cực.
- Tình Trạng: Chúng tôi đã xác định được 4 địa chỉ Bitcoin nắm giữ tổng cộng 66,78 BTC.
- 12V7jhcPnqnGbRFMasSW2CZVBd8qpvUgAK
- 16xusPKLMyqK68SkhfXDtic6AJPDi51tqh
- 1PN2BoHU4buDQWcrNHk9T9NBA2qX8oyYEc
- 135oSa2fobTxtHtm5dwTREDyRY2o1DG1Aw
- Giám Sát: Tính đến thời điểm báo cáo này, toàn bộ BTC vẫn chưa được sử dụng. Các địa chỉ này đã được đánh dấu và đang được đội ngũ của chúng tôi cùng các đối tác phân tích giám sát liên tục 24/7.
Hành Động Ngay Lập Tức & Lộ Trình Khôi Phục
Đội ngũ của chúng tôi đang làm việc không ngừng nghỉ để khôi phục đầy đủ các dịch vụ:
- Chuỗi IoTeX L1: Chúng tôi bắt đầu phân phối bản vá đến các delegate của chuỗi ngay bây giờ; khi có đủ số lượng delegate đã được vá hoạt động trực tuyến, sự đồng thuận và các hoạt động bình thường sẽ tự động được khôi phục.
- Hoạt Động Sàn Giao Dịch: Chúng tôi dự kiến việc rút tiền sẽ được khôi phục trong vòng 24–48 giờ, với chức năng nạp tiền theo sau ngay sau đó.
- AMA Cộng Đồng: Chúng tôi sẽ tổ chức một buổi AMA cộng đồng để cung cấp thêm chi tiết trong vòng 24–48 giờ.
- Kế hoạch bồi thường: Một kế hoạch bồi thường chi tiết dành cho những người dùng cầu nối bị ảnh hưởng sẽ được công bố trong vòng 48 giờ.
- Cầu Nối ioTube: Hoạt động của cầu nối sẽ tiếp tục bị tạm dừng trên tất cả các chuỗi cho đến khi hoàn tất một cuộc kiểm toán bảo mật độc lập, toàn diện. Chúng tôi cũng sẽ đẩy nhanh việc triển khai và ra mắt IIP-55.
- Pháp Lý & Điều Tra Pháp Y: Chúng tôi đã liên hệ với cơ quan thực thi pháp luật và các công ty phân tích on-chain hàng đầu. Các địa chỉ của kẻ tấn công đã được đánh dấu trên Etherscan là 0x6487B5006904f3Db3C4a3654409AE92b87eD442f (được gắn nhãn là Fake_Phishing2054654 trên etherscan).
- Phần Thưởng White-hat: Một tin nhắn on-chain sẽ được gửi đến kẻ tấn công, đề nghị một khoản thưởng white-hat cho việc tự nguyện trả lại tài sản.
Cam Kết Của Chúng Tôi Với Người Dùng
Bảo mật tài sản của cộng đồng chúng ta là ưu tiên hàng đầu. Chúng tôi hoàn toàn cam kết bù đắp đầy đủ cho những người dùng bị ảnh hưởng:
- Bồi Thường: Một kế hoạch bồi thường chi tiết dành cho những người dùng cầu nối bị ảnh hưởng sẽ được công bố trong vòng 48 giờ.
- Hỗ Trợ Tạm Thời: Các yêu cầu bắc cầu ngược (bridge-back) sẽ được xử lý thủ công theo từng trường hợp trong giai đoạn này.
- Minh Bạch: Chúng tôi sẽ tổ chức một buổi AMA cộng đồng với đội ngũ sáng lập trong vòng 24-48 giờ tới.
Hướng Đi Phía Trước: Củng Cố Bảo Mật
Sự cố này là một bước ngoặt đã thúc đẩy chúng tôi triển khai một trong những khuôn khổ bảo mật đa lớp, kiên cố nhất cho hạ tầng liên chuỗi của mình:
- Kiểm Toán Lại Nghiêm Ngặt: ioTube sẽ tiếp tục bị tạm dừng cho đến khi hoàn tất một cuộc kiểm toán bảo mật độc lập, toàn diện và tất cả các lỗ hổng được khắc phục.
- Quản Trị Phi Tập Trung: Chúng tôi đang giới thiệu các biện pháp kiểm soát Đa chữ ký (Multi-signature) và Khóa thời gian 24 giờ (Time-lock) để loại bỏ các điểm lỗi đơn lẻ. Chúng tôi cũng sẽ đẩy nhanh việc triển khai và ra mắt IIP-55, một đề xuất quản trị nhằm phi tập trung hóa việc xác thực cầu nối thông qua một tập hợp validator đa bên.
- Biện Pháp Bảo Vệ Thông Minh: Các giới hạn mới về khối lượng giao dịch mỗi lần và theo ngày đang được tích hợp để chủ động kiểm soát rủi ro.
- Chương Trình Săn Lỗi Bảo Mật: Chúng tôi đang ra mắt một chương trình Bug Bounty mở rộng để hợp tác với cộng đồng white-hat toàn cầu trong việc bảo vệ hệ sinh thái của chúng tôi.
Chúng tôi cảm ơn cộng đồng IoTeX vì sự kiên nhẫn và hỗ trợ liên tục của các bạn khi chúng ta cùng nhau vượt qua quá trình khắc phục này.
Đội Ngũ IoTeX