
Ucam par IoTeX : la confidentialité et la sécurité dont vous avez besoin

À mesure que notre monde devient plus connecté, le besoin de sécurité et de confidentialité n’a jamais été aussi grand. Bien que beaucoup d’entre nous soient conscients des piratages de nos données numériques, le problème devient vraiment concret lorsque les piratages commencent à affecter le bien-être physique de nos familles. Les piratages saisissants de Ring et Nest, ainsi que la récente violation de données de Wyze, ont ébranlé l’industrie de l’IoT grand public jusque dans ses fondements, comme le résume un article cinglant du Washington Post :
« Les logiciels conçus pour aider les gens à s’introduire dans des sites web et des appareils sont devenus si faciles à utiliser que c’est pratiquement un jeu d’enfant, et de nombreuses entreprises, y compris Nest, ont effectivement choisi de laisser certains pirates passer entre les mailles du filet. »
Ces attaques, qui ont exposé d’innombrables appareils et données d’utilisateurs à des pirates, sont le résultat direct d’un manque d’attention accordée à la sécurité et à la confidentialité. En revanche, IoTeX croit en la priorisation de la sécurité et de la confidentialité avant tout — nous avons construit Ucam pour prévenir ces types d’attaques et donner aux utilisateurs un contrôle total sur leurs données, leur identité et leur confidentialité.
Dans ce blog, nous partageons comment la mauvaise gestion des données utilisateurs par Wyze a conduit à une fuite de données à grande échelle et comment les piratages des caméras Ring et Nest se sont produits, ainsi que la manière dont Ucam par IoTeX utilise la technologie blockchain pour offrir la confidentialité et la sécurité qui répondent directement à ces failles.
Comment se produisent les violations massives de données
Une gestion défaillante à grande échelle des données utilisateurs par Wyze, une marque populaire de caméras de sécurité domestique, a exposé des données sensibles et des informations de compte de 2,4 millions d’utilisateurs en décembre 2019. Des recherches complémentaires indiquent que l’erreur s’est produite en raison de la négligence d’un employé, où un administrateur Cloud n’a pas réussi à sécuriser les données utilisateurs après leur transfert vers un serveur de test afin de mener des tests comportementaux sur les consommateurs.
La fuite de données de Wyze est un parfait exemple de la façon dont les objectifs commerciaux traditionnels sont en désaccord direct avec les avantages pour les utilisateurs. Le transfert de serveur a été effectué afin d’augmenter la vitesse à laquelle les indicateurs commerciaux (comprendre : les données privées des utilisateurs) pouvaient être suivis et analysés. Pour être précis, la fuite n’a été possible que parce que Wyze possédait et détenait les données utilisateurs de manière centralisée au lieu que les données soient possédées (et autorisées avec permission) par les consommateurs. En fait, l’exposition de Wyze était bien pire qu’un piratage. La fuite de données résultait d’une porte ouverte dans les serveurs de Wyze, plutôt que d’un pirate informatique astucieux trouvant un moyen créatif de pénétrer dans une base de données par ailleurs sécurisée.
Wyze n’est certainement pas la seule entreprise orientée grand public à fonctionner de cette manière ; en fait, il s’agit d’une procédure opérationnelle standard. Heureusement, nous entrons dans une nouvelle ère où il est possible d’offrir aux consommateurs une confidentialité totale et une excellente expérience utilisateur. Chez IoTeX, nous ne collectons même pas les données des utilisateurs en premier lieu, de sorte que le désastre de Wyze est architecturalement impossible. C’est le cœur de la mission d’IoTeX — offrir des produits abordables, fonctionnels et centrés sur l’utilisateur au marché de masse, où les utilisateurs sont ceux qui ont le contrôle total de leurs données.
Comment les caméras de sécurité Nest et Ring sont piratées
Les piratages au niveau des appareils ont produit récemment des titres incroyablement choquants mais compréhensibles. Ces types de piratages accordent aux pirates un accès complet à un appareil, leur permettant de faire tout ce que le propriétaire de l’appareil peut faire. Par exemple, les intrus derrière le tristement célèbre piratage de Nest, cité par le Washington Post, ont diffusé des sons d’une vidéo pornographique dans la chambre d’une jeune fille via la caméra Nest de la famille. Effrayant ? Oui. Invasif ? Bien sûr. Évitable ? Absolument.
Comment ces piratages se produisent-ils ? Étonnamment, il ne s’agit pas de piratages très sophistiqués, provenant généralement de hackers qui utilisent soit le piratage par force brute, soit des identifiants précédemment compromis (c’est-à-dire nom d’utilisateur/mot de passe). Les piratages par force brute sont exactement ce à quoi ils ressemblent — les hackers écrivent des scripts pour deviner votre mot de passe (remarque : aujourd’hui, un mot de passe alphanumérique à 7 chiffres peut être craqué en moins de 2 secondes). Une manière plus détournée d’exposer les mots de passe est la contamination croisée des combinaisons nom d’utilisateur/mot de passe (c’est-à-dire votre « identité Internet ») pour les sites web, applications et appareils — lorsqu’une source est piratée, les hackers achètent la base de données des identifiants sur le dark web et se connectent massivement aux appareils Nest, Ring et autres appareils IoT pour semer le chaos chez des personnes sans méfiance.
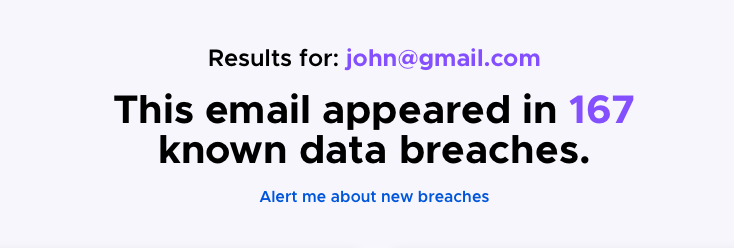
Presque tous les utilisateurs habituels d’Internet ont eu au moins un de leurs mots de passe divulgué lors d’une violation de données en ligne. Découvrez si vous avez été victime d’une violation de données en vérifiant votre adresse e-mail à l’aide de cet outil de Mozilla.
En réponse aux récents piratages de Nest, Google a esquivé sa responsabilité en blâmant les utilisateurs pour ne pas avoir utilisé de mots de passe uniques lors de la configuration de leurs appareils. Chez IoTeX, nous pensons que des entreprises valant mille milliards de dollars ne devraient pas blâmer les utilisateurs pour ne pas avoir correctement sécurisé leurs appareils — au contraire, des cadres de sécurité et de confidentialité adéquats devraient être intégrés dès le départ dans les appareils IoT.
Comment Ucam utilise la blockchain pour offrir la sécurité et la confidentialité dont vous avez besoin
Au milieu des récents titres qui ont endommagé la confiance des consommateurs dans les appareils IoT, en particulier les caméras de sécurité domestique, IoTeX est déterminé à introduire une toute nouvelle classe d’appareils « Propulsés par IoTeX » qui présentent une sécurité renforcée, sont construits sur une philosophie centrée sur l’utilisateur, et offrent une propriété totale des données et une confidentialité complète aux consommateurs. Pour y parvenir, IoTeX a utilisé la blockchain dans la conception de Ucam à deux fins essentielles :
- Identité et connexion blockchain sécurisées, qui ne peuvent pas être piratées par force brute et sont distinctes de l’« identité Internet » de chacun
- Émission décentralisée de clés de chiffrement, pour garantir que les utilisateurs sont les seuls à avoir accès à leurs données, leur identité et leur confidentialité
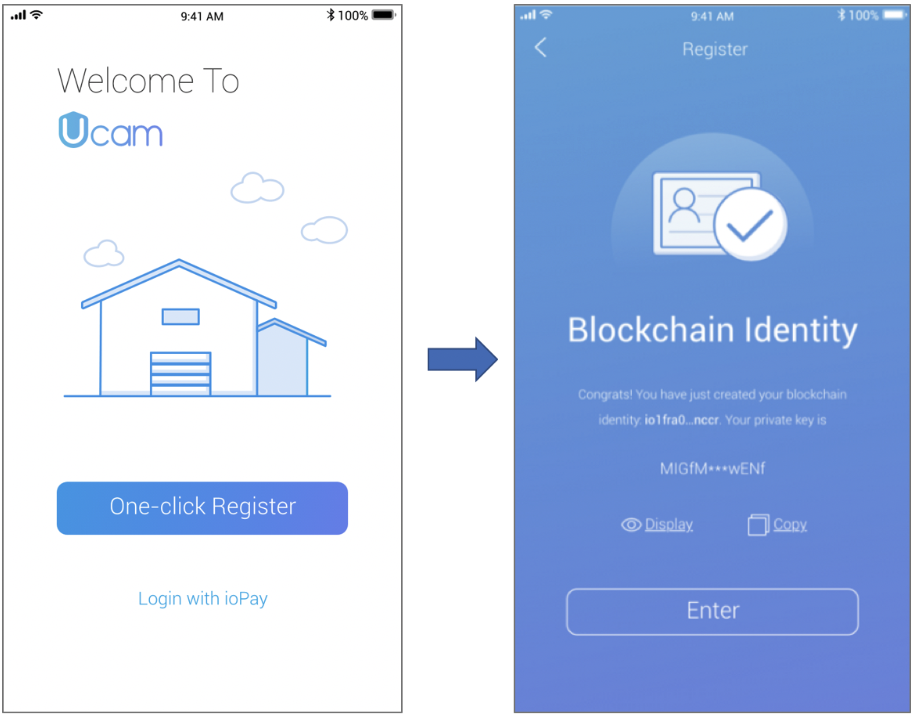
La première manière dont Ucam utilise la blockchain est la configuration en un clic pour créer une identité blockchain IoTeX sécurisée (c’est-à-dire une paire de clés publique/privée) pour l’utilisateur. Contrairement aux connexions traditionnelles aux applications/appareils, les clés publiques/privées de la blockchain sont impossibles à pirater par force brute. De plus, cette paire de clés publique/privée est unique par rapport à toutes les autres combinaisons nom d’utilisateur/mot de passe (« identité Internet ») utilisées pour se connecter aux sites web et applications. Cette application de l’identité basée sur la blockchain constitue une protection importante pour les consommateurs et atténuera considérablement les principales sources de piratage des caméras de sécurité au niveau des appareils décrites dans la section ci-dessus.
Remarque : la sécurité est un défi sans fin. À mesure que de nouvelles protections de sécurité sont mises en place, les hackers créent toujours de nouvelles voies pour accéder à nos appareils et données. Nous recommandons vivement à notre communauté d’utiliser les meilleures pratiques pour prévenir les attaques émergentes de mots de passe, de réseau et d’ingénierie sociale.
La deuxième manière dont Ucam utilise la blockchain est d’émettre des clés de chiffrement aux propriétaires de Ucam de manière décentralisée. Aujourd’hui, ce sont les entreprises centralisées qui créent les clés de chiffrement, fournissant une copie à l’utilisateur et en conservant une copie pour elles-mêmes. La mauvaise gestion des données des utilisateurs sous la supervision d’entreprises centralisées a exposé des quantités massives d’informations personnelles sensibles sur le dark web. Il est temps d’adopter des appareils dont nous savons qu’ils fonctionnent pour nous, et non pour les entreprises.
Avec Ucam, VOUS et VOUS seul(e) êtes l’unique propriétaire de la clé de chiffrement et le seul à pouvoir accéder à vos données — pas IoTeX, pas Tenvis, pas les fournisseurs Cloud, personne ! L’émission décentralisée des clés de chiffrement d’Ucam s’accompagne d’autres innovations technologiques, telles que des capacités intégrées d’edge computing, afin d’offrir aux utilisateurs une confidentialité totale des données ainsi que des fonctionnalités complètes.
Contrairement aux autres caméras basées sur le Cloud, tout le traitement (par exemple, le chiffrement, la détection de mouvement, l’audio bidirectionnel) est effectué « en périphérie » (edge). Cela élimine le besoin d’utiliser un Cloud centralisé pour stocker/calculer les données — tous les calculs critiques sont effectués directement sur l’appareil Ucam ou sur le téléphone mobile de l’utilisateur. Par conséquent, il est tout simplement impossible d’être victime de fuites massives de données dues à la négligence d’une entreprise. Avec Ucam, vous avez le plein contrôle de vos données, de votre identité et de votre vie privée.
Pour plus de détails sur Ucam, veuillez visiter https://iotex.io/ucam.
À propos d’IoTeX
Fondée en tant que plateforme open source en 2017, IoTeX construit l’Internet des Objets de Confiance, où toutes les « choses » physiques et virtuelles — humains, machines, entreprises et DApps — peuvent échanger des informations et de la valeur à l’échelle mondiale.
Soutenue par une équipe mondiale de plus de 30 chercheurs scientifiques et ingénieurs de premier plan, IoTeX combine la blockchain, le matériel sécurisé et l’identité décentralisée pour renforcer les réseaux IoT intelligents et les économies de machines. En servant de tissu de confiance décentralisé pour l’IoT, IoTeX renforcera le futur monde décentralisé en « connectant le monde physique, bloc par bloc ».
Page d’accueil | Twitter | Telegram ANN | Groupe Telegram
Youtube | Medium | Reddit | Rejoignez-nous