
IoTeX collabore avec ARM Research pour apporter la confidentialité au monde réel


Créer ensemble un avenir DePIN
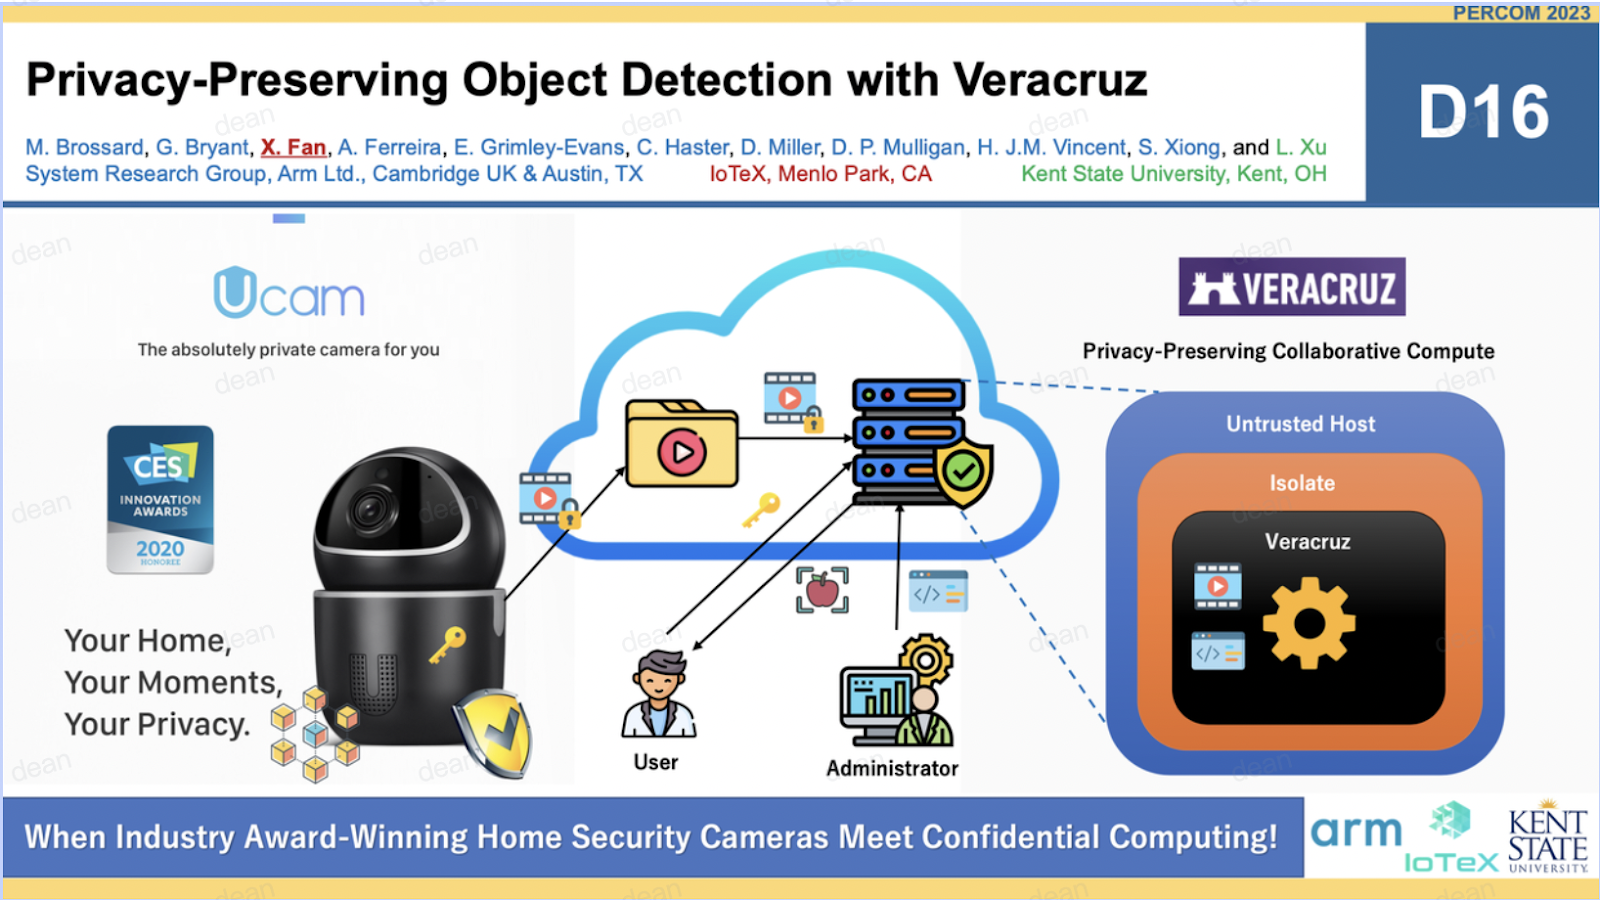
DePIN signifie Decentralized Physical Infrastructure Networks (réseaux d’infrastructures physiques décentralisés). Et un avenir DePIN est un avenir où des réseaux d’appareils autonomes fournissent l’infrastructure de base de la société — des systèmes énergétiques à la bande passante (cliquez ici pour en savoir plus sur la DePIN). IoTeX a consacré plus de cinq ans au développement d’une constellation de technologies visant à garantir que ces réseaux soient décentralisés et sécurisés : d’une L1 optimisée pour l’IoT au middleware w3bstream, en passant par des outils d’analyse de données, des appareils physiques et des frameworks de tokens. Et désormais, en collaboration avec ARM Research, IoTeX ajoute l’informatique confidentielle à sa pile DePIN, permettant des calculs préservant la confidentialité afin de fournir des informations précieuses sans exposer de données sensibles. ARM, récemment cotée au Nasdaq (Nasdaq:ARM), est le plus grand fournisseur mondial de propriété intellectuelle en matière de matériel et de technologie de puces, utilisée par plus de 180 milliards de puces dans le monde. Arm Research travaille en étroite collaboration avec des institutions du monde entier pour faire progresser la recherche dans le milieu universitaire comme dans l’industrie. Ucam, la caméra de sécurité intérieure d’IoTeX, est la première preuve de concept de la collaboration IoTeX-ARM : elle utilise l’informatique confidentielle pour une reconnaissance d’objets respectueuse de la vie privée.
Pourquoi la DePIN a besoin de l’informatique confidentielle
La DePIN a besoin de l’informatique confidentielle comme les voitures ont besoin d’un pare-brise. Certaines personnes conduiraient quand même, mais elles seraient bien moins à l’aise.
En termes simples, l’informatique confidentielle permet d’effectuer des calculs sur des données chiffrées. Cela signifie que les appareils peuvent mettre leurs données en commun pour générer des informations à l’échelle du système sans révéler d’informations privées. Cela signifie aussi que les appareils et leurs propriétaires n’ont pas à remettre leurs données non chiffrées aux fabricants ou aux fournisseurs de services cloud, ce qui est particulièrement crucial pour une caméra intérieure comme Ucam, qui fonctionne à l’intérieur des foyers. Les fabricants et les fournisseurs cloud n’ont pas besoin d’avoir de mauvaises intentions pour que le statu quo constitue un modèle de sécurité médiocre. Le risque de « flip-the-switch » montre que les hypothèses de confiance au sein de toute organisation peuvent changer à tout moment. Les programmes PRISM et XKeyStore de l’après-11 septembre (révélés par Snowden en 2013) ont installé une porte dérobée dans les centres de données de toutes les grandes entreprises de télécommunications et de technologie américaines au nom de la sécurité nationale.
Mais l’informatique confidentielle ne concerne pas seulement la vie privée des individus. Le système Veracruz d’Arm, utilisé dans la PoC d’Ucam, permet à plusieurs organisations d’acheminer des données chiffrées vers un nœud de confiance, puis d’effectuer des calculs sur celles-ci, générant ainsi des informations issues de plusieurs organisations sans exposer les données d’aucun concurrent.
Si chaque appareil d’une DePIN, par exemple un réseau d’Ucams, souhaitait concéder une licence sur ses données à une société de sécurité étudiant les cambriolages, il pourrait partager des données chiffrées pour analyse sans révéler de véritables images de son domicile. Ce modèle s’applique à l’ensemble des applications DePIN.
Healthblocks est un exemple de DePIN qui bénéficie grandement de l’informatique confidentielle. Leur modèle, qui consiste à concéder des licences sur des données de fitness privées à des chercheurs en santé, ne fonctionne que si ces données peuvent être analysées de manière anonyme. L’informatique confidentielle rend cela possible, libérant un vaste océan de données provenant de Healthblocks et de nombreux autres réseaux vers les chercheurs et les entreprises du monde entier, et ouvrant la voie aux modèles économiques décentralisés de la prochaine ère numérique.
La collaboration ARM-IoTeX
IoTeX et ARM ont appris à se connaître en tant que membres du Confidential Computing Consortium de Linux, en travaillant ensemble à résoudre des problèmes concrets. Ucam est le premier cas d’usage de Veracruz, et les équipes travaillent en étroite collaboration depuis des mois pour l’intégrer. L’intégration Veracruz-Ucam repose sur un hôte non fiable, en l’occurrence le service d’informatique confidentielle d’AWS, pour effectuer la détection d’objets pour le compte des propriétaires d’Ucam.
Perspectives
La collaboration entre IoTeX et ARM Research marque un moment charnière à l’intersection de l’informatique confidentielle et des réseaux d’infrastructures physiques décentralisés. Les avancées réalisées par IoTeX et ARM pour introduire le calcul privé dans Ucam annoncent une nouvelle ère où la confidentialité n’est plus un luxe, mais une norme, comme les pare-brise des voitures.
À mesure que les DePIN se développent et que de nouveaux appareils s’y ajoutent, le besoin de frameworks de confidentialité des données permettant l’interopérabilité sans compromettre la sécurité s’accroît. La collaboration ARM-IoTeX repose sur une vision commune d’un monde où la souveraineté des données est rendue à ses propriétaires légitimes.
À l’avenir, on peut s’attendre à davantage d’innovations, de solutions robustes et à une adoption plus large découlant de cette collaboration. Qu’il s’agisse du propriétaire ordinaire souhaitant un système de sécurité intérieur axé sur la confidentialité ou de grandes entreprises combinant leurs bases de données en toute sécurité pour obtenir de meilleures informations, l’avenir nous appelle avec des solutions à la fois révolutionnaires et essentielles.