
Ucam by IoTeX: Privasi & Keamanan yang Anda Butuhkan

Seiring dunia kita menjadi semakin terhubung, kebutuhan akan keamanan dan privasi tidak pernah sebesar ini. Meskipun banyak dari kita sadar akan peretasan terhadap data digital kita, masalah ini benar-benar terasa ketika peretasan mulai memengaruhi kesejahteraan fisik keluarga kita. Peretasan mengejutkan terhadap Ring dan Nest, serta kebocoran data Wyze baru-baru ini, telah mengguncang industri IoT konsumen hingga ke intinya, seperti yang dirangkum dalam artikel pedas dari Washington Post:
“Perangkat lunak yang dirancang untuk membantu orang membobol situs web dan perangkat telah menjadi begitu mudah digunakan sehingga praktis semudah permainan anak-anak, dan banyak perusahaan, termasuk Nest, secara efektif memilih untuk membiarkan beberapa peretas lolos begitu saja.”
Serangan-serangan ini, yang mengekspos begitu banyak perangkat dan data pengguna kepada para peretas, merupakan akibat langsung dari kurangnya penekanan pada keamanan dan privasi. Sebaliknya, IoTeX percaya dalam memprioritaskan keamanan dan privasi di atas segalanya— kami membangun Ucam untuk mencegah jenis serangan ini dan memberi pengguna kendali penuh atas data, identitas, dan privasi mereka.
Dalam blog ini, kami akan membagikan bagaimana penanganan data pengguna yang buruk oleh Wyze menyebabkan kebocoran data berskala besar dan bagaimana peretasan kamera Ring dan Nest terjadi, serta bagaimana Ucam dari IoTeX memanfaatkan teknologi blockchain untuk menyediakan privasi dan keamanan yang secara langsung mengatasi eksploitasi-eksploitasi ini.
Bagaimana Kebocoran Data Massal Terjadi
Kesalahan pengelolaan data pengguna berskala besar oleh Wyze, merek kamera keamanan rumah yang populer, mengekspos data sensitif dan informasi akun dari 2,4 juta pengguna pada Desember 2019. Penelitian lanjutan menunjukkan bahwa kesalahan tersebut terjadi akibat kelalaian karyawan, di mana seorang admin Cloud gagal mengamankan data pengguna setelah dipindahkan ke server pengujian untuk melakukan pengujian perilaku konsumen.
Kebocoran data Wyze adalah contoh sempurna tentang bagaimana tujuan bisnis tradisional secara langsung tidak sejalan dengan manfaat bagi pengguna. Transfer server dilakukan untuk meningkatkan kecepatan pelacakan dan analisis metrik bisnis (baca: data pribadi pengguna). Untuk lebih tepatnya, kebocoran tersebut hanya mungkin terjadi karena Wyze memiliki dan menyimpan data pengguna secara terpusat, alih-alih data yang dimiliki (dan diotorisasi dengan izin) oleh konsumen. Faktanya, paparan Wyze jauh lebih buruk daripada sekadar peretasan. Kebocoran data tersebut terjadi akibat adanya celah terbuka pada server Wyze, bukan karena peretas cerdik yang menemukan cara kreatif untuk masuk ke dalam basis data yang seharusnya aman.
Wyze tentu bukan satu-satunya perusahaan yang berhadapan langsung dengan konsumen yang beroperasi dengan cara seperti ini; faktanya, ini adalah prosedur operasional standar. Untungnya, kita memasuki era baru di mana dimungkinkan untuk menawarkan privasi penuh dan pengalaman pengguna yang luar biasa bagi konsumen. Di IoTeX, kami bahkan tidak mengumpulkan data pengguna sejak awal, sehingga bencana seperti Wyze secara arsitektural tidak mungkin terjadi. Inilah inti dari misi IoTeX — untuk menghadirkan produk yang terjangkau, fungsional, dan berpusat pada pengguna ke pasar massal, di mana penggunalah yang memiliki kendali penuh atas data mereka.
Bagaimana Kamera Keamanan Nest & Ring Diretas
Peretasan pada tingkat perangkat baru-baru ini telah menghasilkan berita utama yang sangat mengejutkan namun relevan. Jenis peretasan ini memberikan akses penuh kepada peretas ke sebuah perangkat, memungkinkan mereka melakukan segala hal yang bisa dilakukan oleh pemilik perangkat. Sebagai contoh, para penyusup di balik peretasan Nest yang terkenal, yang dikutip oleh Washington Post, memutar suara dari video pornografi ke dalam kamar seorang gadis kecil melalui kamera Nest keluarga tersebut. Menyeramkan? Ya. Invasif? Tentu saja. Dapat dicegah? Tentu saja bisa.
Bagaimana peretasan ini bermula? Anehnya, ini bukan peretasan yang sangat canggih, umumnya berasal dari peretas yang melakukan brute force hacking atau mendapatkan login yang sebelumnya pernah bocor (yaitu, username/password). Peretasan brute force persis seperti yang terdengar — peretas menulis skrip untuk menebak password Anda (catatan: saat ini, sebuah password alfanumerik 7 digit dapat dibobol dalam waktu kurang dari 2 detik). Cara lain yang lebih berputar-putar untuk membobol password adalah melalui persilangan kombinasi username/password (yaitu, “Identitas Internet” Anda) untuk situs web, aplikasi, dan perangkat — ketika satu sumber diretas, peretas membeli database login dari dark web dan melakukan login massal ke Nest, Ring, dan perangkat IoT lainnya untuk membuat kekacauan bagi orang-orang yang tidak menyadarinya.
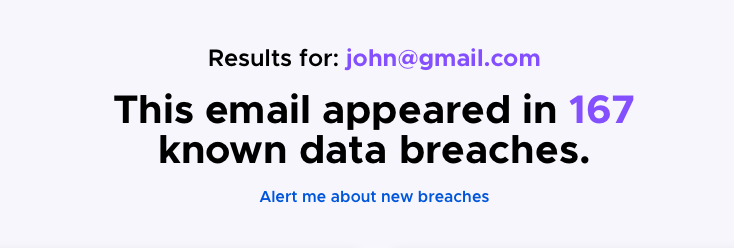
Hampir setiap pengguna Internet biasa pernah mengalami setidaknya satu password mereka bocor dalam pelanggaran data online. Lihat apakah Anda pernah menjadi korban pelanggaran data dengan memeriksa alamat email Anda menggunakan alat ini dari Mozilla.
Sebagai tanggapan atas peretasan Nest baru-baru ini, Google menghindari tanggung jawab dengan menyalahkan pengguna karena gagal menggunakan password yang unik saat menyiapkan perangkat mereka. Di IoTeX, kami percaya bahwa perusahaan bernilai triliunan dolar seharusnya tidak menyalahkan pengguna karena gagal mengamankan perangkat mereka dengan benar — sebaliknya, kerangka kerja keamanan dan privasi yang tepat seharusnya sudah terpasang di dalam perangkat IoT sejak awal (out-of-the-box).
Bagaimana Ucam Menggunakan Blockchain untuk Memberikan Keamanan & Privasi yang Anda Butuhkan
Di tengah berita utama baru-baru ini yang telah merusak kepercayaan konsumen terhadap perangkat IoT, terutama kamera keamanan rumah, IoTeX bertekad untuk memperkenalkan kelas perangkat yang sama sekali baru “Powered by IoTeX” yang menunjukkan keamanan yang ditingkatkan, dibangun berdasarkan filosofi yang berpusat pada pengguna, dan memberikan kepemilikan data serta privasi konsumen sepenuhnya. Untuk mencapai hal ini, IoTeX memanfaatkan blockchain dalam desain Ucam untuk dua tujuan penting:
- Identitas & Login Blockchain yang Aman, yang tidak dapat diretas dengan brute force dan terpisah dari “Identitas Internet” seseorang
- Penerbitan Kunci Enkripsi secara Terdesentralisasi, untuk memastikan pengguna adalah satu-satunya yang memiliki akses ke data, identitas, dan privasi mereka
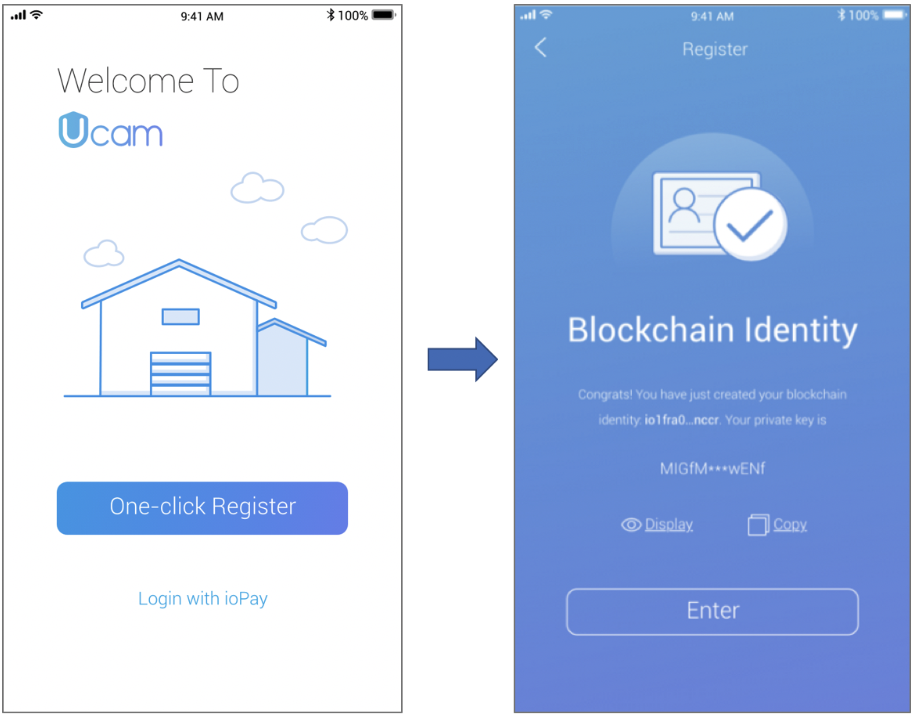
Cara pertama Ucam menggunakan blockchain adalah untuk penyiapan satu klik untuk membuat identitas blockchain IoTeX yang aman (yaitu, pasangan kunci publik/privat) bagi pengguna. Berbeda dengan login aplikasi/perangkat tradisional, kunci publik/privat blockchain tidak mungkin diretas dengan brute force. Selain itu, pasangan kunci publik/privat ini unik dari semua kombinasi username/password lainnya (“Identitas Internet”) yang digunakan untuk login ke situs web dan aplikasi. Penerapan identitas berbasis blockchain ini merupakan perlindungan konsumen yang penting, dan akan sangat mengurangi sumber terbesar peretasan kamera keamanan tingkat perangkat yang dijelaskan pada bagian di atas.
Catatan: keamanan adalah tantangan yang tidak pernah berakhir. Seiring diterapkannya perlindungan keamanan baru, peretas selalu menciptakan cara baru untuk mengakses perangkat dan data kita. Kami sangat merekomendasikan komunitas kami untuk memanfaatkan praktik terbaik untuk mencegah serangan password, jaringan, dan rekayasa sosial yang terus berkembang.
Cara kedua Ucam menggunakan blockchain adalah untuk menerbitkan kunci enkripsi kepada pemilik Ucam secara terdesentralisasi. Saat ini, perusahaan yang tersentralisasi adalah pihak yang membuat kunci enkripsi, memberikan satu salinan kepada pengguna dan menyimpan satu salinan untuk diri mereka sendiri. Kesalahan pengelolaan data pengguna di bawah pengawasan perusahaan yang tersentralisasi telah menyebabkan sejumlah besar informasi pribadi sensitif terekspos di dark web. Sudah saatnya kita beralih ke perangkat yang kita tahu bekerja untuk kita, bukan untuk perusahaan.
Dengan Ucam, ANDA dan hanya ANDA yang menjadi satu-satunya pemilik kunci enkripsi dan satu-satunya yang dapat mengakses data Anda — bukan IoTeX, bukan Tenvis, bukan penyedia Cloud, bukan siapa pun! Penerbitan kunci enkripsi terdesentralisasi milik Ucam dipadukan dengan inovasi teknologi lainnya, seperti kemampuan edge computing bawaan, untuk memberikan pengguna privasi data penuh dan fitur yang lengkap.
Berbeda dengan kamera berbasis Cloud lainnya, semua pemrosesan (misalnya, enkripsi, deteksi gerakan, audio dua arah) dilakukan “di edge”. Hal ini menghilangkan kebutuhan untuk menggunakan Cloud terpusat guna menyimpan/mengolah data — semua komputasi penting dilakukan langsung pada perangkat Ucam atau ponsel pengguna. Akibatnya, menjadi korban kebocoran data massal akibat kelalaian perusahaan menjadi sesuatu yang mustahil terjadi. Dengan Ucam, Anda memiliki kendali penuh atas data, identitas, dan privasi Anda.
Untuk informasi lebih lanjut mengenai Ucam, silakan kunjungi https://iotex.io/ucam.
Tentang IoTeX
Didirikan sebagai platform open source pada tahun 2017, IoTeX sedang membangun Internet of Trusted Things, di mana semua “benda” fisik maupun virtual — manusia, mesin, bisnis, dan DApps — dapat bertukar informasi dan nilai dalam skala global.
Didukung oleh tim global yang terdiri dari lebih dari 30 ilmuwan riset dan insinyur terkemuka, IoTeX menggabungkan blockchain, perangkat keras yang aman, dan identitas terdesentralisasi untuk memberdayakan jaringan IoT yang cerdas dan ekonomi mesin. Dengan berperan sebagai fabric kepercayaan terdesentralisasi untuk IoT, IoTeX akan memberdayakan masa depan dunia yang terdesentralisasi dengan “menghubungkan dunia fisik, block demi block”.