
Ucam của IoTeX: Quyền riêng tư & bảo mật bạn cần

Khi thế giới ngày càng kết nối, nhu cầu về bảo mật và quyền riêng tư chưa bao giờ lớn đến thế. Dù nhiều người trong chúng ta đã ý thức được việc dữ liệu số có thể bị hack, vấn đề chỉ thực sự trở nên gần gũi khi các vụ hack bắt đầu ảnh hưởng đến sự an toàn thể chất của gia đình mình. Những vụ hack đáng sợ nhắm vào Ring và Nest, cùng với vụ rò rỉ dữ liệu Wyze gần đây, đã làm rung chuyển tận gốc ngành IoT tiêu dùng, như một bài báo gay gắt của Washington Post đã tóm tắt:
“Phần mềm được thiết kế để giúp người ta đột nhập vào các trang web và thiết bị đã trở nên dễ sử dụng đến mức gần như là trò trẻ con, và nhiều công ty, bao gồm cả Nest, trên thực tế đã chọn để một số hacker lọt qua các kẽ hở.”
Những cuộc tấn công làm lộ vô số thiết bị và dữ liệu người dùng trước hacker là hệ quả trực tiếp của việc không chú trọng đủ đến bảo mật và quyền riêng tư. Ngược lại, IoTeX tin vào việc đặt bảo mật và quyền riêng tư lên trên hết — chúng tôi xây dựng Ucam để ngăn chặn những kiểu tấn công này và trao cho người dùng toàn quyền kiểm soát dữ liệu, danh tính và quyền riêng tư của họ.
Trong bài viết này, chúng tôi chia sẻ cách Wyze xử lý dữ liệu người dùng kém đã dẫn đến một vụ rò rỉ dữ liệu quy mô lớn, cách các vụ hack camera Ring và Nest đã xảy ra, cũng như cách Ucam của IoTeX tận dụng công nghệ blockchain để mang lại quyền riêng tư và bảo mật, giải quyết trực tiếp những lỗ hổng này.
Các vụ rò rỉ dữ liệu hàng loạt xảy ra như thế nào
Việc quản lý sai dữ liệu người dùng trên quy mô lớn của Wyze, một thương hiệu camera an ninh gia đình phổ biến, đã làm lộ dữ liệu nhạy cảm và thông tin tài khoản của 2,4 triệu người dùng vào tháng 12 năm 2019. Các nghiên cứu sau đó cho thấy lỗi xảy ra do sự tắc trách của nhân viên, khi một quản trị viên Cloud đã không bảo mật dữ liệu người dùng sau khi dữ liệu được chuyển sang một máy chủ thử nghiệm để tiến hành thử nghiệm hành vi người tiêu dùng.
Vụ rò rỉ dữ liệu của Wyze là một ví dụ hoàn hảo về việc các mục tiêu kinh doanh truyền thống đi ngược trực tiếp với lợi ích của người dùng. Việc chuyển máy chủ được thực hiện nhằm tăng tốc độ theo dõi và phân tích các chỉ số kinh doanh (hiểu là: dữ liệu riêng tư của người dùng). Nói thẳng ra, vụ rò rỉ chỉ có thể xảy ra vì Wyze sở hữu và nắm giữ dữ liệu người dùng một cách tập trung thay vì dữ liệu thuộc sở hữu (và được cấp quyền) của người tiêu dùng. Thực tế, việc lộ dữ liệu của Wyze còn tệ hơn nhiều so với một vụ hack. Vụ rò rỉ bắt nguồn từ một cánh cửa bị bỏ ngỏ trên máy chủ của Wyze, chứ không phải do một hacker thông minh tìm ra cách sáng tạo để xâm nhập vào một cơ sở dữ liệu vốn an toàn.
Wyze chắc chắn không phải là công ty hướng đến người tiêu dùng duy nhất hoạt động theo cách này; trên thực tế, đây là quy trình vận hành tiêu chuẩn. May mắn thay, chúng ta đang bước vào một kỷ nguyên mới, nơi có thể mang lại cho người tiêu dùng quyền riêng tư trọn vẹn cùng trải nghiệm người dùng tuyệt vời. Tại IoTeX, ngay từ đầu chúng tôi đã không thu thập dữ liệu người dùng, vì vậy thảm họa như Wyze là điều không thể xảy ra về mặt kiến trúc. Đây là cốt lõi trong sứ mệnh của IoTeX — mang đến cho thị trường đại chúng những sản phẩm giá phải chăng, hữu dụng và lấy người dùng làm trung tâm, nơi người dùng là người có toàn quyền kiểm soát dữ liệu của mình.
Camera an ninh Nest & Ring bị hack như thế nào
Các vụ hack ở cấp độ thiết bị gần đây đã tạo ra những tiêu đề vô cùng gây sốc nhưng lại rất gần gũi. Những kiểu hack này cho phép hacker toàn quyền truy cập vào thiết bị, làm được mọi thứ mà chủ sở hữu thiết bị có thể làm. Ví dụ, những kẻ xâm nhập đứng sau vụ hack Nest khét tiếng, được Washington Post dẫn lại, đã phát âm thanh từ một video khiêu dâm vào phòng của một bé gái thông qua camera Nest của gia đình. Rợn người? Đúng vậy. Xâm phạm? Tất nhiên. Có thể ngăn chặn? Hoàn toàn có thể.
Những vụ hack này bắt nguồn từ đâu? Đáng ngạc nhiên là chúng không hề tinh vi, thường xuất phát từ việc hacker tấn công brute force hoặc lấy được thông tin đăng nhập đã bị rò rỉ trước đó (tức là tên người dùng/mật khẩu). Tấn công brute force đúng như tên gọi — hacker viết các đoạn script để đoán mật khẩu của bạn (lưu ý: ngày nay, một mật khẩu gồm 7 ký tự chữ và số có thể bị bẻ khóa trong chưa đầy 2 giây). Một cách gián tiếp hơn khiến mật khẩu bị lộ là việc dùng chung các tổ hợp tên người dùng/mật khẩu (tức là “Danh tính Internet” của bạn) cho các trang web, ứng dụng và thiết bị — khi một nguồn bị rò rỉ, hacker mua cơ sở dữ liệu thông tin đăng nhập trên dark web và đăng nhập hàng loạt vào Nest, Ring và các thiết bị IoT khác để gây hại cho những người không hề hay biết.
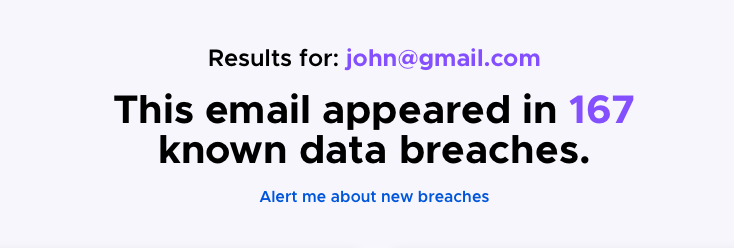
Hầu như mọi người dùng Internet thông thường đều đã từng bị lộ ít nhất một mật khẩu trong một vụ rò rỉ dữ liệu trực tuyến. Hãy kiểm tra xem bạn có phải là nạn nhân của một vụ rò rỉ dữ liệu hay không bằng cách tra cứu địa chỉ email của mình với công cụ này của Mozilla.
Trước các vụ hack Nest gần đây, Google đã né tránh trách nhiệm bằng cách đổ lỗi cho người dùng vì không sử dụng mật khẩu riêng khi cài đặt thiết bị. Tại IoTeX, chúng tôi tin rằng các công ty nghìn tỷ đô la không nên đổ lỗi cho người dùng vì không bảo mật thiết bị đúng cách — thay vào đó, các khung bảo mật và quyền riêng tư phù hợp nên được tích hợp sẵn vào thiết bị IoT ngay khi xuất xưởng.
Cách Ucam sử dụng blockchain để mang lại bảo mật & quyền riêng tư bạn cần
Giữa những tiêu đề gần đây đã làm tổn hại niềm tin của người tiêu dùng vào các thiết bị IoT, đặc biệt là camera an ninh gia đình, IoTeX quyết tâm giới thiệu một dòng thiết bị “Powered by IoTeX” hoàn toàn mới, có khả năng bảo mật nâng cao, được xây dựng trên triết lý lấy người dùng làm trung tâm, đồng thời mang lại cho người tiêu dùng toàn quyền sở hữu dữ liệu và quyền riêng tư. Để làm được điều này, IoTeX đã sử dụng blockchain trong thiết kế của Ucam cho hai mục đích quan trọng:
- Danh tính & đăng nhập blockchain an toàn, không thể bị tấn công brute force và tách biệt khỏi “Danh tính Internet” của mỗi người
- Cấp khóa mã hóa phi tập trung, để đảm bảo người dùng là những người duy nhất có quyền truy cập vào dữ liệu, danh tính và quyền riêng tư của mình
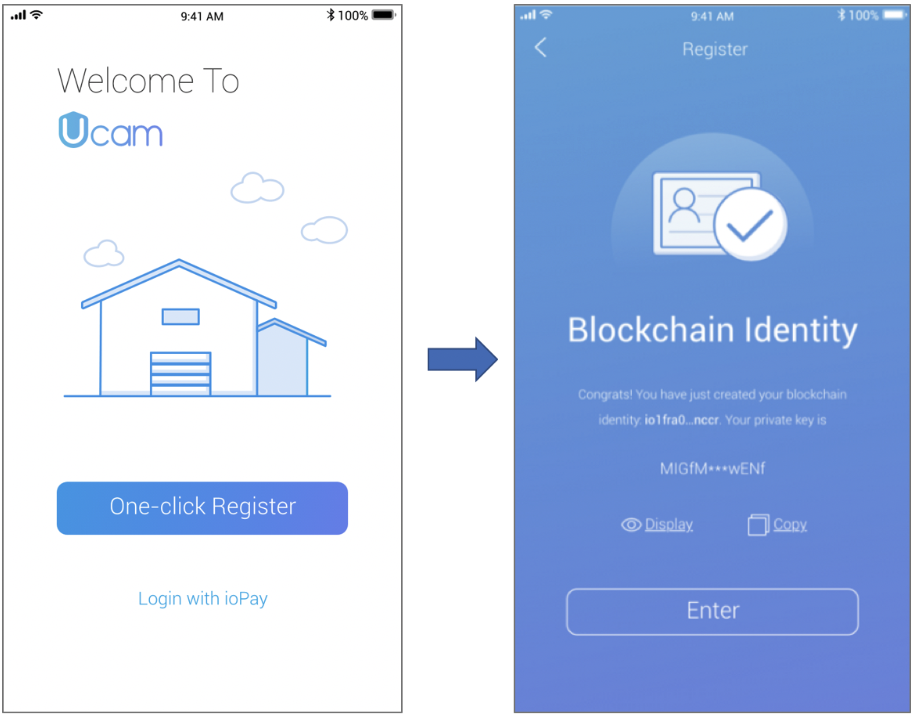
Cách đầu tiên Ucam sử dụng blockchain là thiết lập bằng một cú nhấp để tạo danh tính blockchain IoTeX an toàn (tức là cặp khóa công khai/khóa riêng tư) cho người dùng. Không giống như đăng nhập ứng dụng/thiết bị truyền thống, khóa công khai/khóa riêng tư của blockchain không thể bị tấn công brute force. Hơn nữa, cặp khóa này khác biệt với mọi tổ hợp tên người dùng/mật khẩu khác (“Danh tính Internet”) dùng để đăng nhập vào các trang web và ứng dụng. Ứng dụng danh tính dựa trên blockchain này là một biện pháp bảo vệ quan trọng cho người tiêu dùng, và sẽ giảm thiểu đáng kể những nguồn lớn nhất gây ra các vụ hack camera an ninh ở cấp độ thiết bị được mô tả trong phần trên.
Lưu ý: bảo mật là một thách thức không bao giờ kết thúc. Khi các biện pháp bảo vệ mới được triển khai, hacker luôn tạo ra những con đường mới để truy cập thiết bị và dữ liệu của chúng ta. Chúng tôi đặc biệt khuyến nghị cộng đồng áp dụng các phương pháp tốt nhất để phòng ngừa các cuộc tấn công mới nổi về mật khẩu, mạng và kỹ thuật xã hội.
Cách thứ hai Ucam sử dụng blockchain là cấp khóa mã hóa cho chủ sở hữu Ucam theo cách phi tập trung. Ngày nay, các tập đoàn tập trung là những bên tạo ra khóa mã hóa, cung cấp một bản sao cho người dùng và giữ một bản cho chính họ. Việc quản lý sai dữ liệu người dùng dưới sự giám sát của các tập đoàn tập trung đã khiến một lượng lớn thông tin cá nhân nhạy cảm bị phơi bày trên dark web. Đã đến lúc sử dụng những thiết bị mà chúng ta biết là phục vụ chúng ta, chứ không phải phục vụ các tập đoàn.
Với Ucam, BẠN và chỉ BẠN là chủ sở hữu duy nhất của khóa mã hóa và là người duy nhất có thể truy cập dữ liệu của mình — không phải IoTeX, không phải Tenvis, không phải các nhà cung cấp Cloud, không ai cả! Việc cấp khóa mã hóa phi tập trung của Ucam được kết hợp với các đổi mới công nghệ khác, chẳng hạn như khả năng điện toán biên tích hợp sẵn, để mang lại cho người dùng quyền riêng tư dữ liệu trọn vẹn cùng các tính năng toàn diện.
Không giống như các camera dựa trên Cloud khác, mọi quá trình xử lý (ví dụ: mã hóa, phát hiện chuyển động, âm thanh hai chiều) đều được thực hiện “tại biên”. Điều này loại bỏ nhu cầu sử dụng Cloud tập trung để lưu trữ/tính toán dữ liệu — mọi tính toán quan trọng đều được thực hiện trực tiếp trên thiết bị Ucam hoặc điện thoại di động của người dùng. Nhờ đó, việc trở thành nạn nhân của các vụ rò rỉ dữ liệu hàng loạt do sự tắc trách của doanh nghiệp là điều không thể xảy ra. Với Ucam, bạn hoàn toàn kiểm soát dữ liệu, danh tính và quyền riêng tư của mình.
Để biết thêm chi tiết về Ucam, vui lòng truy cập https://iotex.io/ucam.
Giới thiệu về IoTeX
Được thành lập dưới dạng một nền tảng mã nguồn mở vào năm 2017, IoTeX đang xây dựng Internet of Trusted Things, nơi mọi “vật” vật lý và ảo — con người, máy móc, doanh nghiệp và DApp — có thể trao đổi thông tin và giá trị trên quy mô toàn cầu.
Được hỗ trợ bởi một đội ngũ toàn cầu gồm hơn 30 nhà khoa học nghiên cứu và kỹ sư hàng đầu, IoTeX kết hợp blockchain, phần cứng bảo mật và danh tính phi tập trung để trao quyền cho các mạng IoT thông minh và nền kinh tế máy móc. Bằng cách đóng vai trò là lớp tin cậy phi tập trung cho IoT, IoTeX sẽ trao quyền cho thế giới phi tập trung trong tương lai bằng cách “kết nối thế giới vật lý, từng khối một”.