
DePIN中的去中心化验证


作者:IoTeX 联合创始人兼首席执行官 Raullen Chai 与 IoTeX 研究员 Andrew Law
去中心化物理基础设施网络(DePIN)代表着我们构想和组织现实世界系统方式的一次变革性转变,涵盖能源、交通和电信等领域。通过将区块链、加密货币和智能合约与智能设备相结合,DePIN 提供了以去中心化和点对点方式协调物理基础设施的能力。正如 a16z 的 Guy Woullet 所指出的,DePIN 的成功取决于解决一个关键挑战:在无需中央权威机构的情况下,确保对地理位置分散的服务节点进行可信验证。在本文中,我们深入探讨 DePIN 内去中心化验证这一主题,批判性地分析现有解决方案,并提出在不牺牲安全性和去中心化的前提下实现可扩展性的创新途径。
DePIN 的崛起
DePIN 利用区块链和智能合约的力量,打造以物理基础设施为根基的开放市场。以能源类 DePIN 为例:配备太阳能板的家庭可能生产电力,并将多余的能量输送给邻居。在区块链的支持下并通过智能合约执行,这些能源交易被自主记录和结算。这一过程的核心是物联网设备,如电池和其他连接到微电网的硬件,它们使家庭能够以可信、直接的点对点方式分配能源,从而无需公用事业公司作为中间人。这些去中心化物理基础设施网络在 2023 年 正在多个领域获得关注。通过绕开中心化把关者,DePIN 有望提高效率、降低成本、扩大可及性,并赋予个人更大的自主权。
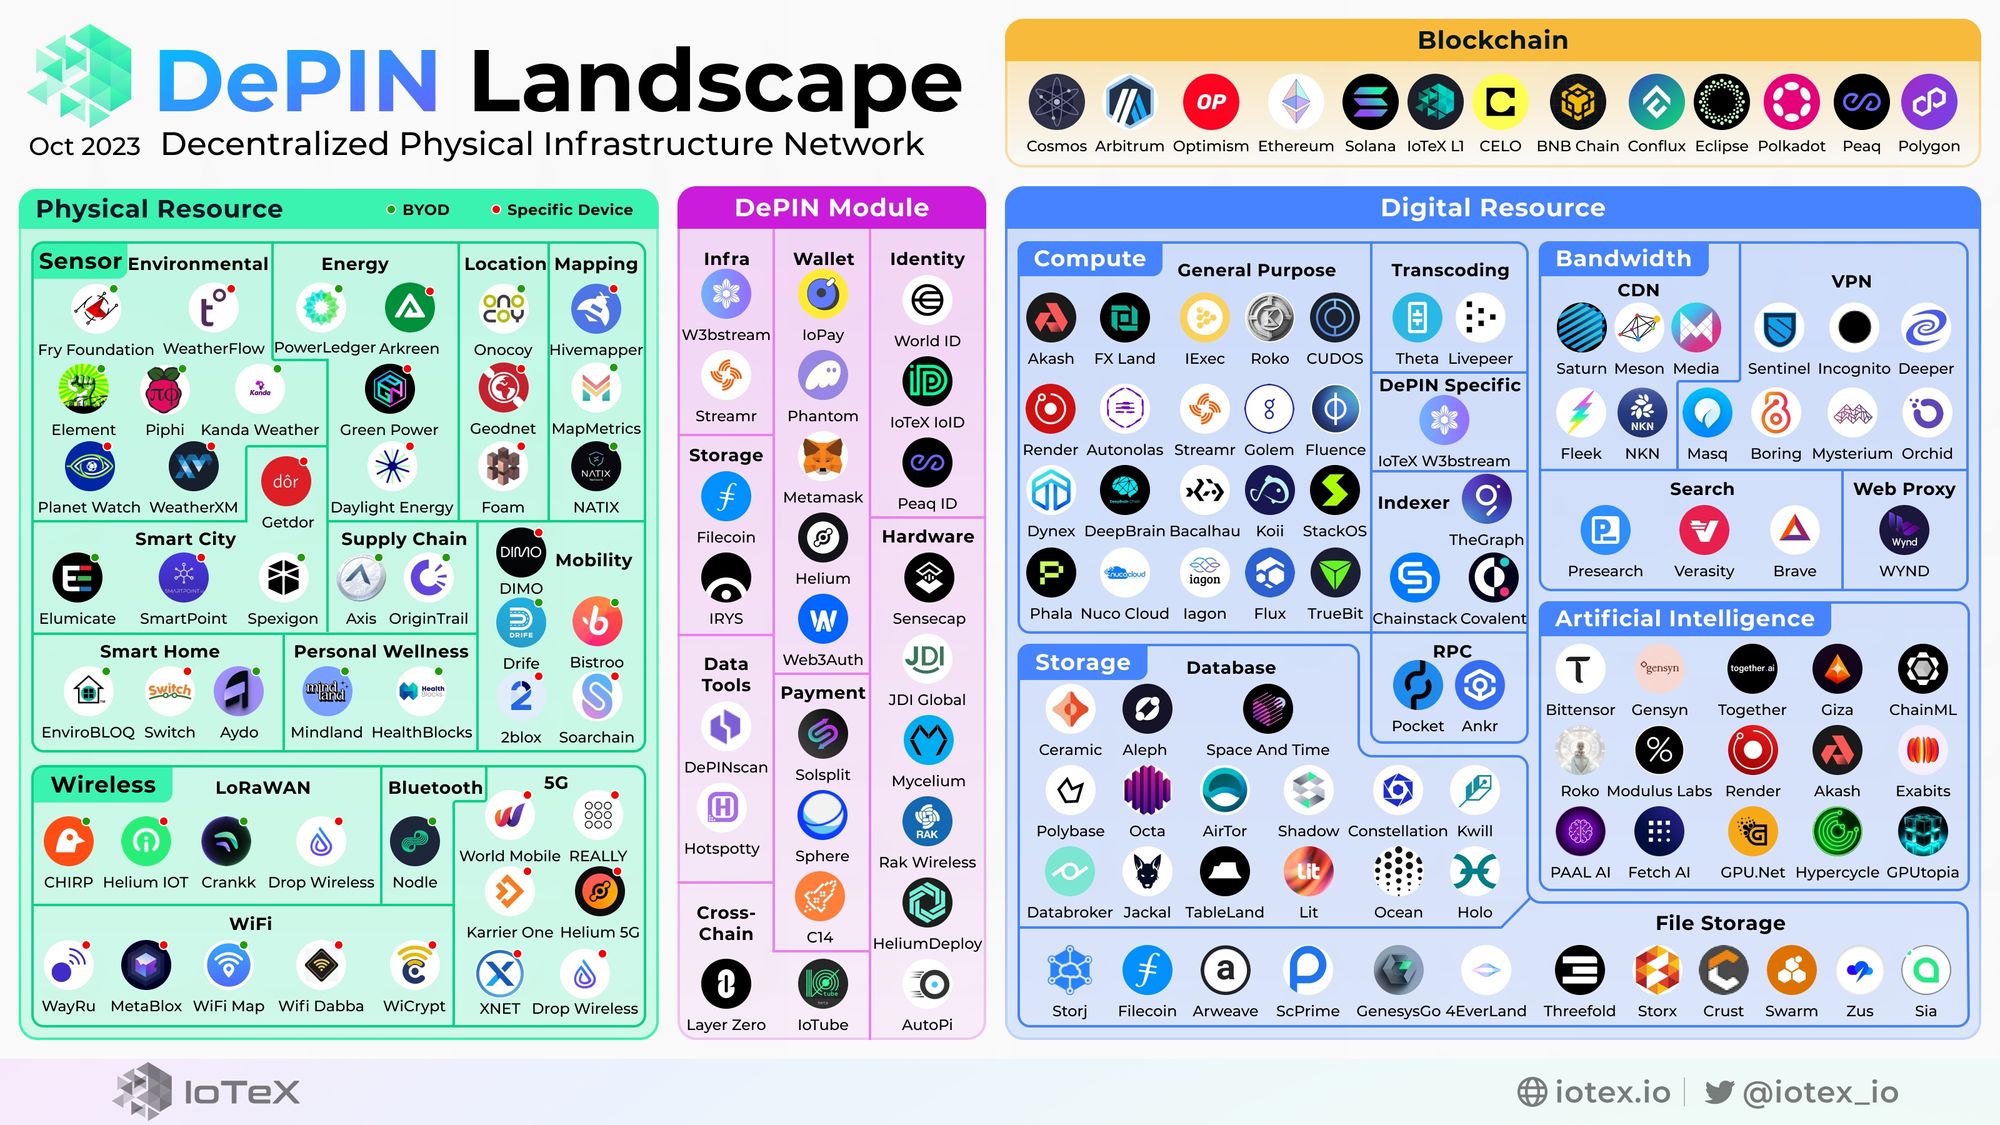
DePIN 的结构剖析
去中心化物理基础设施依赖于一套复杂的技术栈,融合了硬件、连接性、中间件、基于区块链的智能合约以及网页或移动应用。
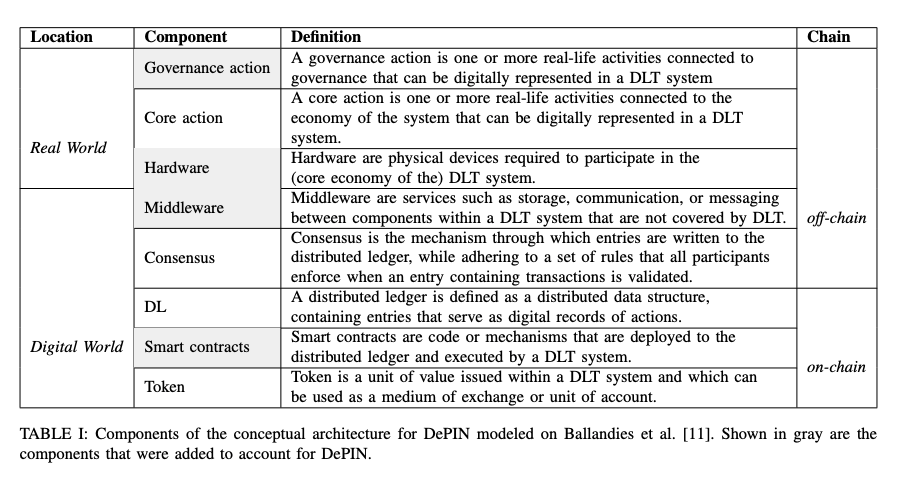
放大观察一个典型的 DePIN 网络(比如 DIMO、Helium、WiFimap 或 GeoDnet),通常存在三种角色:
- 服务节点:提供服务或效用的服务器或设备集合,例如 WiFi/5G、环境数据采集和能源生产。
- 中间件:主要负责验证服务节点是否按预期运行的层。它确保从服务节点到智能合约之间对现实世界活动和事件的准确表示与报告,这与 DePIN 代币的运作方式密切相关。
- 终端用户:实际使用服务节点或设备所提供效用的普通民众或企业社区。其中,中间件负责通过追踪特定指标来衡量节点提供的服务或效用质量,若缺乏这些指标,可能导致如此处所述的问题:
- 自我交易:参与者可能通过使用自己拥有的基础设施来提供服务,从而利用网络牟利,积累费用和奖励。举例来说,一个能源实体可能会模拟从自己的储备中购买能源。在有充足补贴或初始区块奖励的情况下,自我交易会变得有利可图。
- 懒惰的提供者:基础设施提供者可能承诺提供服务,但要么违背承诺,要么提供低劣的服务。在缺乏严格验证系统的情况下,用户将无法获得任何补救。
- 恶意提供者:虽然比前两种情况更为罕见,但仍存在恶意实体操纵基础设施的可能性,诱使用户接受符合提供者经济利益的虚假传感器数据。若不加以约束,这些行为会破坏 DePIN 的经济激励机制。信任度和网络效率随之下降,最终导致提供者追求自身利益的“公地悲剧”,或是权力集中化。无论哪种情况,去中心化、由用户驱动的基础设施的目标都会被削弱。
用于验证的中间件
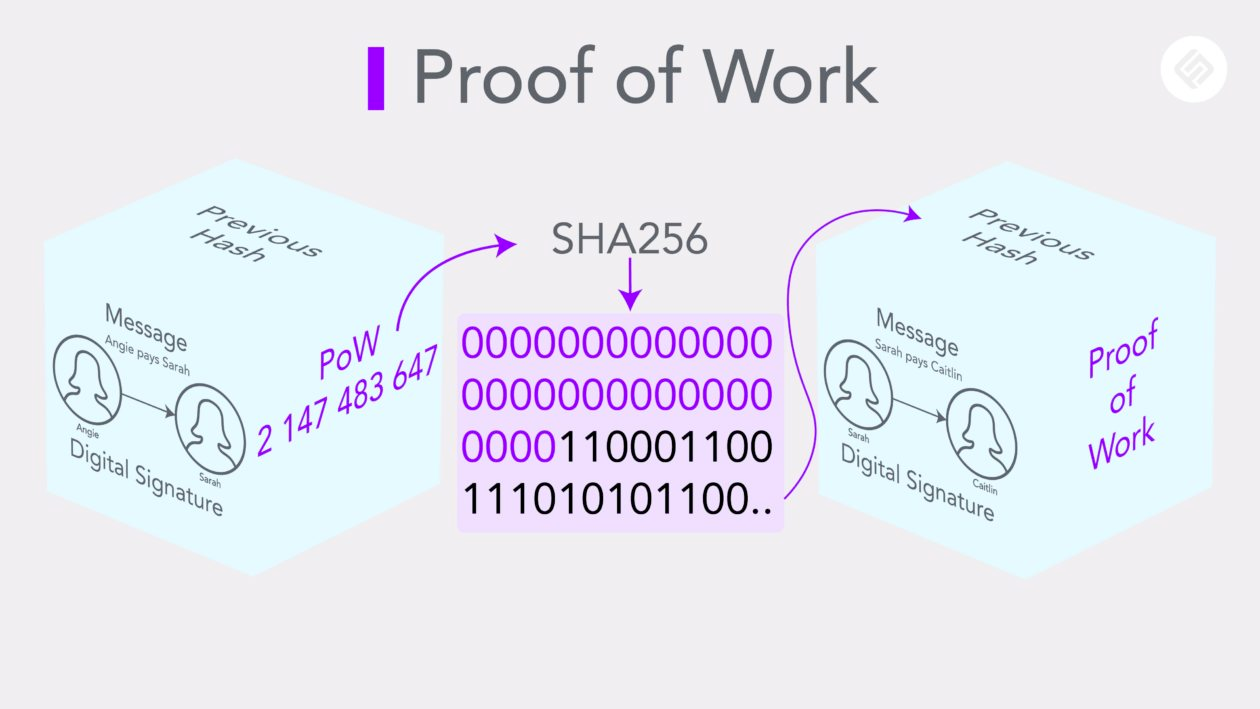
比特币的工作量证明(proof-of-work)是 DEPIN 验证的早期形式。它利用庞大的算力来确保安全性,全球比特币网络中的每个节点都在验证过程中发挥作用。如今的 DEPIN 验证也采用了类似的理念。在这里,服务节点产生效用,而另一组独立的节点(作为中间件协议)介入以认可这种效用,确保在物理世界中所完成工作的有效性和真实性。这可以被描述为“有用工作量证明”(proof-of-useful-work)或“物理工作量证明”(proof-of-physical-work)。这两种系统都强调了去中心化共识在促进信任和安全方面的重要性。
设计和构建这样的中间件并非易事。让我们从不同的角度来审视它。
视角 A:验证的可行技术
只有同时满足以下两点,DePIN 中的验证才算成功:
- 测量的真实性和完整性:来自服务节点或设备的测量数据代表了它们的工作状态(例如,它们已提供某种服务,如提供 WiFi 连接或收集环境数据),这些数据必须是真实且未经篡改的。
- 链下计算的可信度:通常情况下,测量数据不能直接用于验证目的。需要进行一定量的链下计算来处理这些数据,而这种计算必须是可信的,例如不存在作弊行为。以专注于能源的 DePIN 为例:智能合约必须信任智能电表能正确测量太阳能发电量,同时中间件也需要验证这台智能电表大约 6 小时的测量数据,才能启动链上的加密货币支付。
为实现这两点,我们可以梳理出当前可行的技术,如下所示。
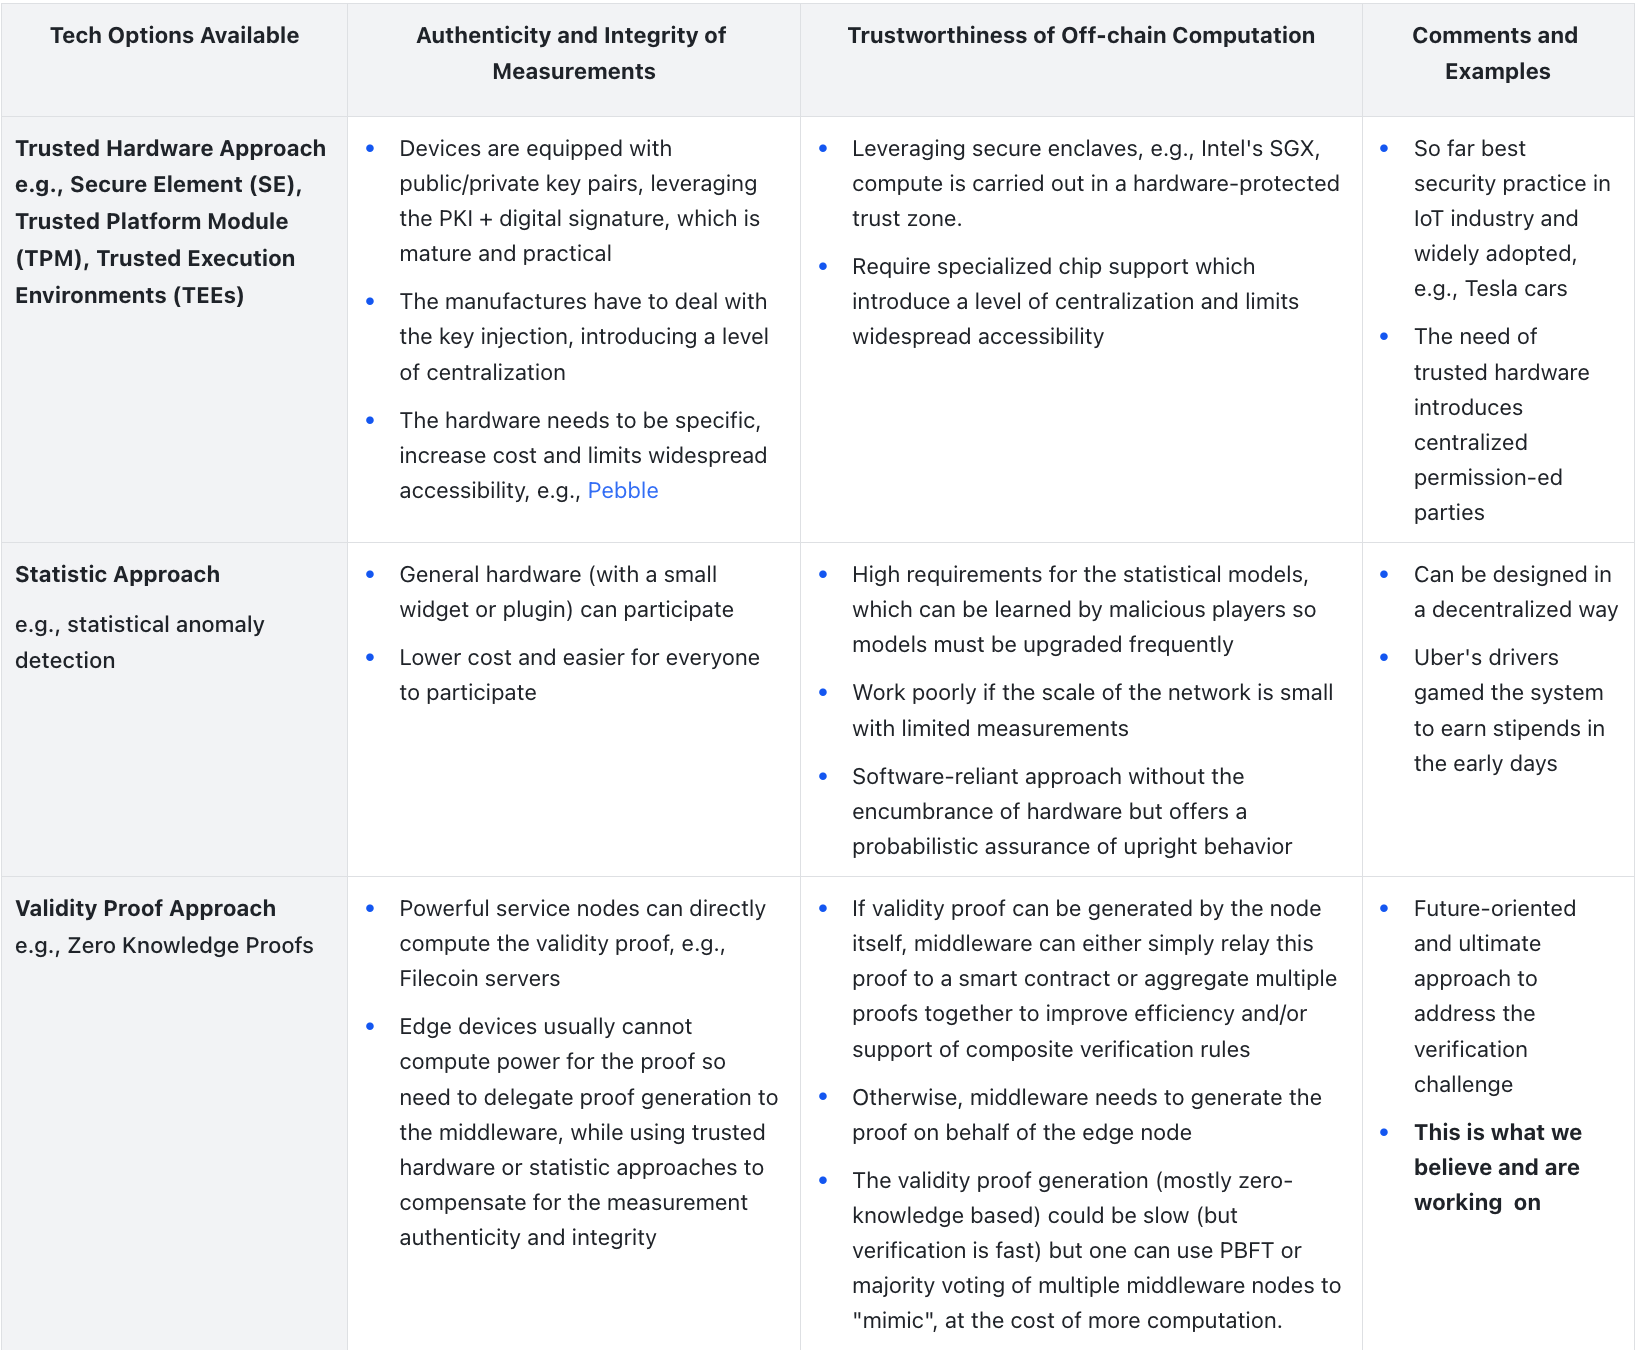
视角 B:以去中心化方式打包验证技术
在充分了解可行的验证技术之后,我们需要思考如何将其打包成一个去中心化的协议。以下是一些思考:
- 硬件层需要被最小化(以确保广泛的可访问性和去中心化),许多功能应当内置于中间件中,以帮助规避技术栈其他部分的中心化风险。这类似于著名的“胖协议”(Fat Protocol)理念,即我们希望硬件层保持精简,而中间件则要变得“厚重”。
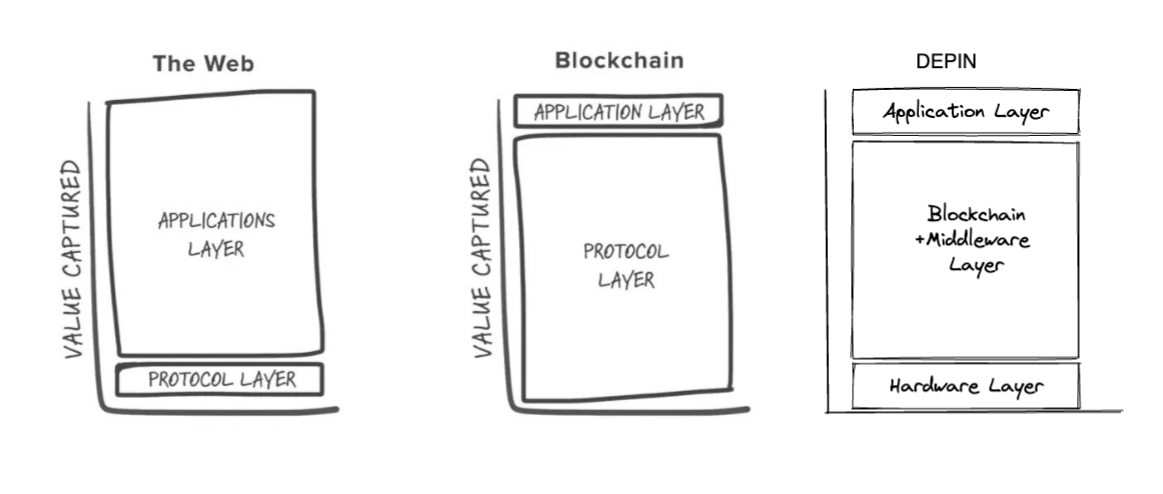
- 中间件在以下方面像公链一样运行
- 无需许可且中立(开源、社区运营)
- 透明且无需信任,提供高安全性,能够抵御由经济动机驱动的复杂攻击。
- 能够针对不同场景执行各类验证,因此需要嵌入可编程性(可以理解为智能合约)。
- 能够在需要时从硬件层或应用层内置必要的功能。
视角 C:验证模式
在不同场景下,服务节点的工作方式各不相同。例如,在文件存储的语境下,服务节点始终在工作(存储其所承诺的内容),因此对其进行抽查是很自然的;而在 DIMO(汽车数据采集)的语境下,服务节点(安装在汽车上的设备)每 10 分钟上传一次测量数据,因此可以对所有测量数据进行验证。因此,中间件针对不同的 DEPIN 应用具有不同的验证模式:
- 数据处理器:这是最常见的模式,服务节点或设备基本上会将所有测量数据发送给中间件,中间件对其进行验证和处理,从而为智能合约生成证明。
- 主动整合者:中间件协议主动选择一部分服务节点进行质询(注意,如果中间件协议足够强大,它可以对所有服务节点进行“抽样”)。在获得节点的响应后,进入数据处理器模式。Filecoin 中使用的随机抽样方法即属于此类。
- 被动监视者:这是最不常见的方式,中间件只是默默地观察正在服务的节点,并试图寻找证据证明它们(没有)按预期行事(可以联想“黑暗森林理论”)。
构建 W3bstream 作为 DePIN 验证的中间件
综合以上所有视角,我们倡导基于有效性证明的方法,并设想一个去中心化、共享且中立的链下验证协议(作为 IoTeX 网络的一部分)来服务 DEPIN 网络。该协议整合来自众多较小型 DEPIN 网络的测量数据,并向智能合约提供有效性证明(例如,我们目前使用 SNARK 证明)。我们在 7 月推出了 W3bstream 的开发者预览版,目前正全速推进按路线图计划交付的主网 Sprout 版本,该版本将允许社区使用质押的 IOTX 参与网络在 2023 年第四季度末或 2024 年第一季度初的冷启动。
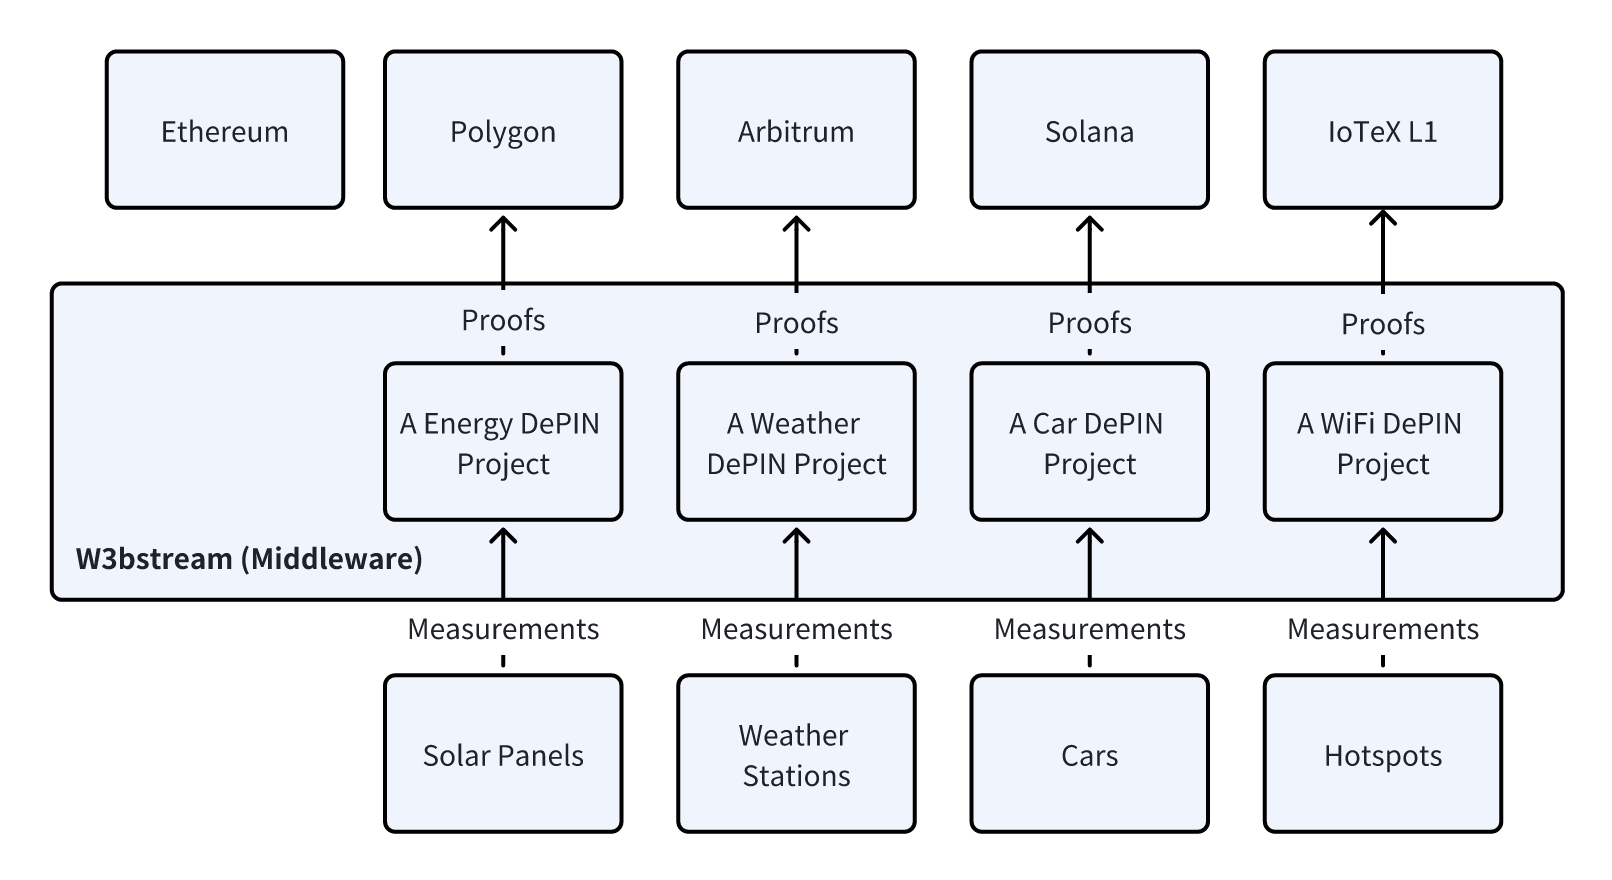
从更宏观的层面来看,W3bstream 是一个由社区运营的分片网络,便于各类 DEPIN 项目将其验证“公式”部署(并随后更新)到该平台上。这些“公式”可以用 Rust、Golang、C++ 编写,未来将支持更多语言。以下是它们通常的样子:
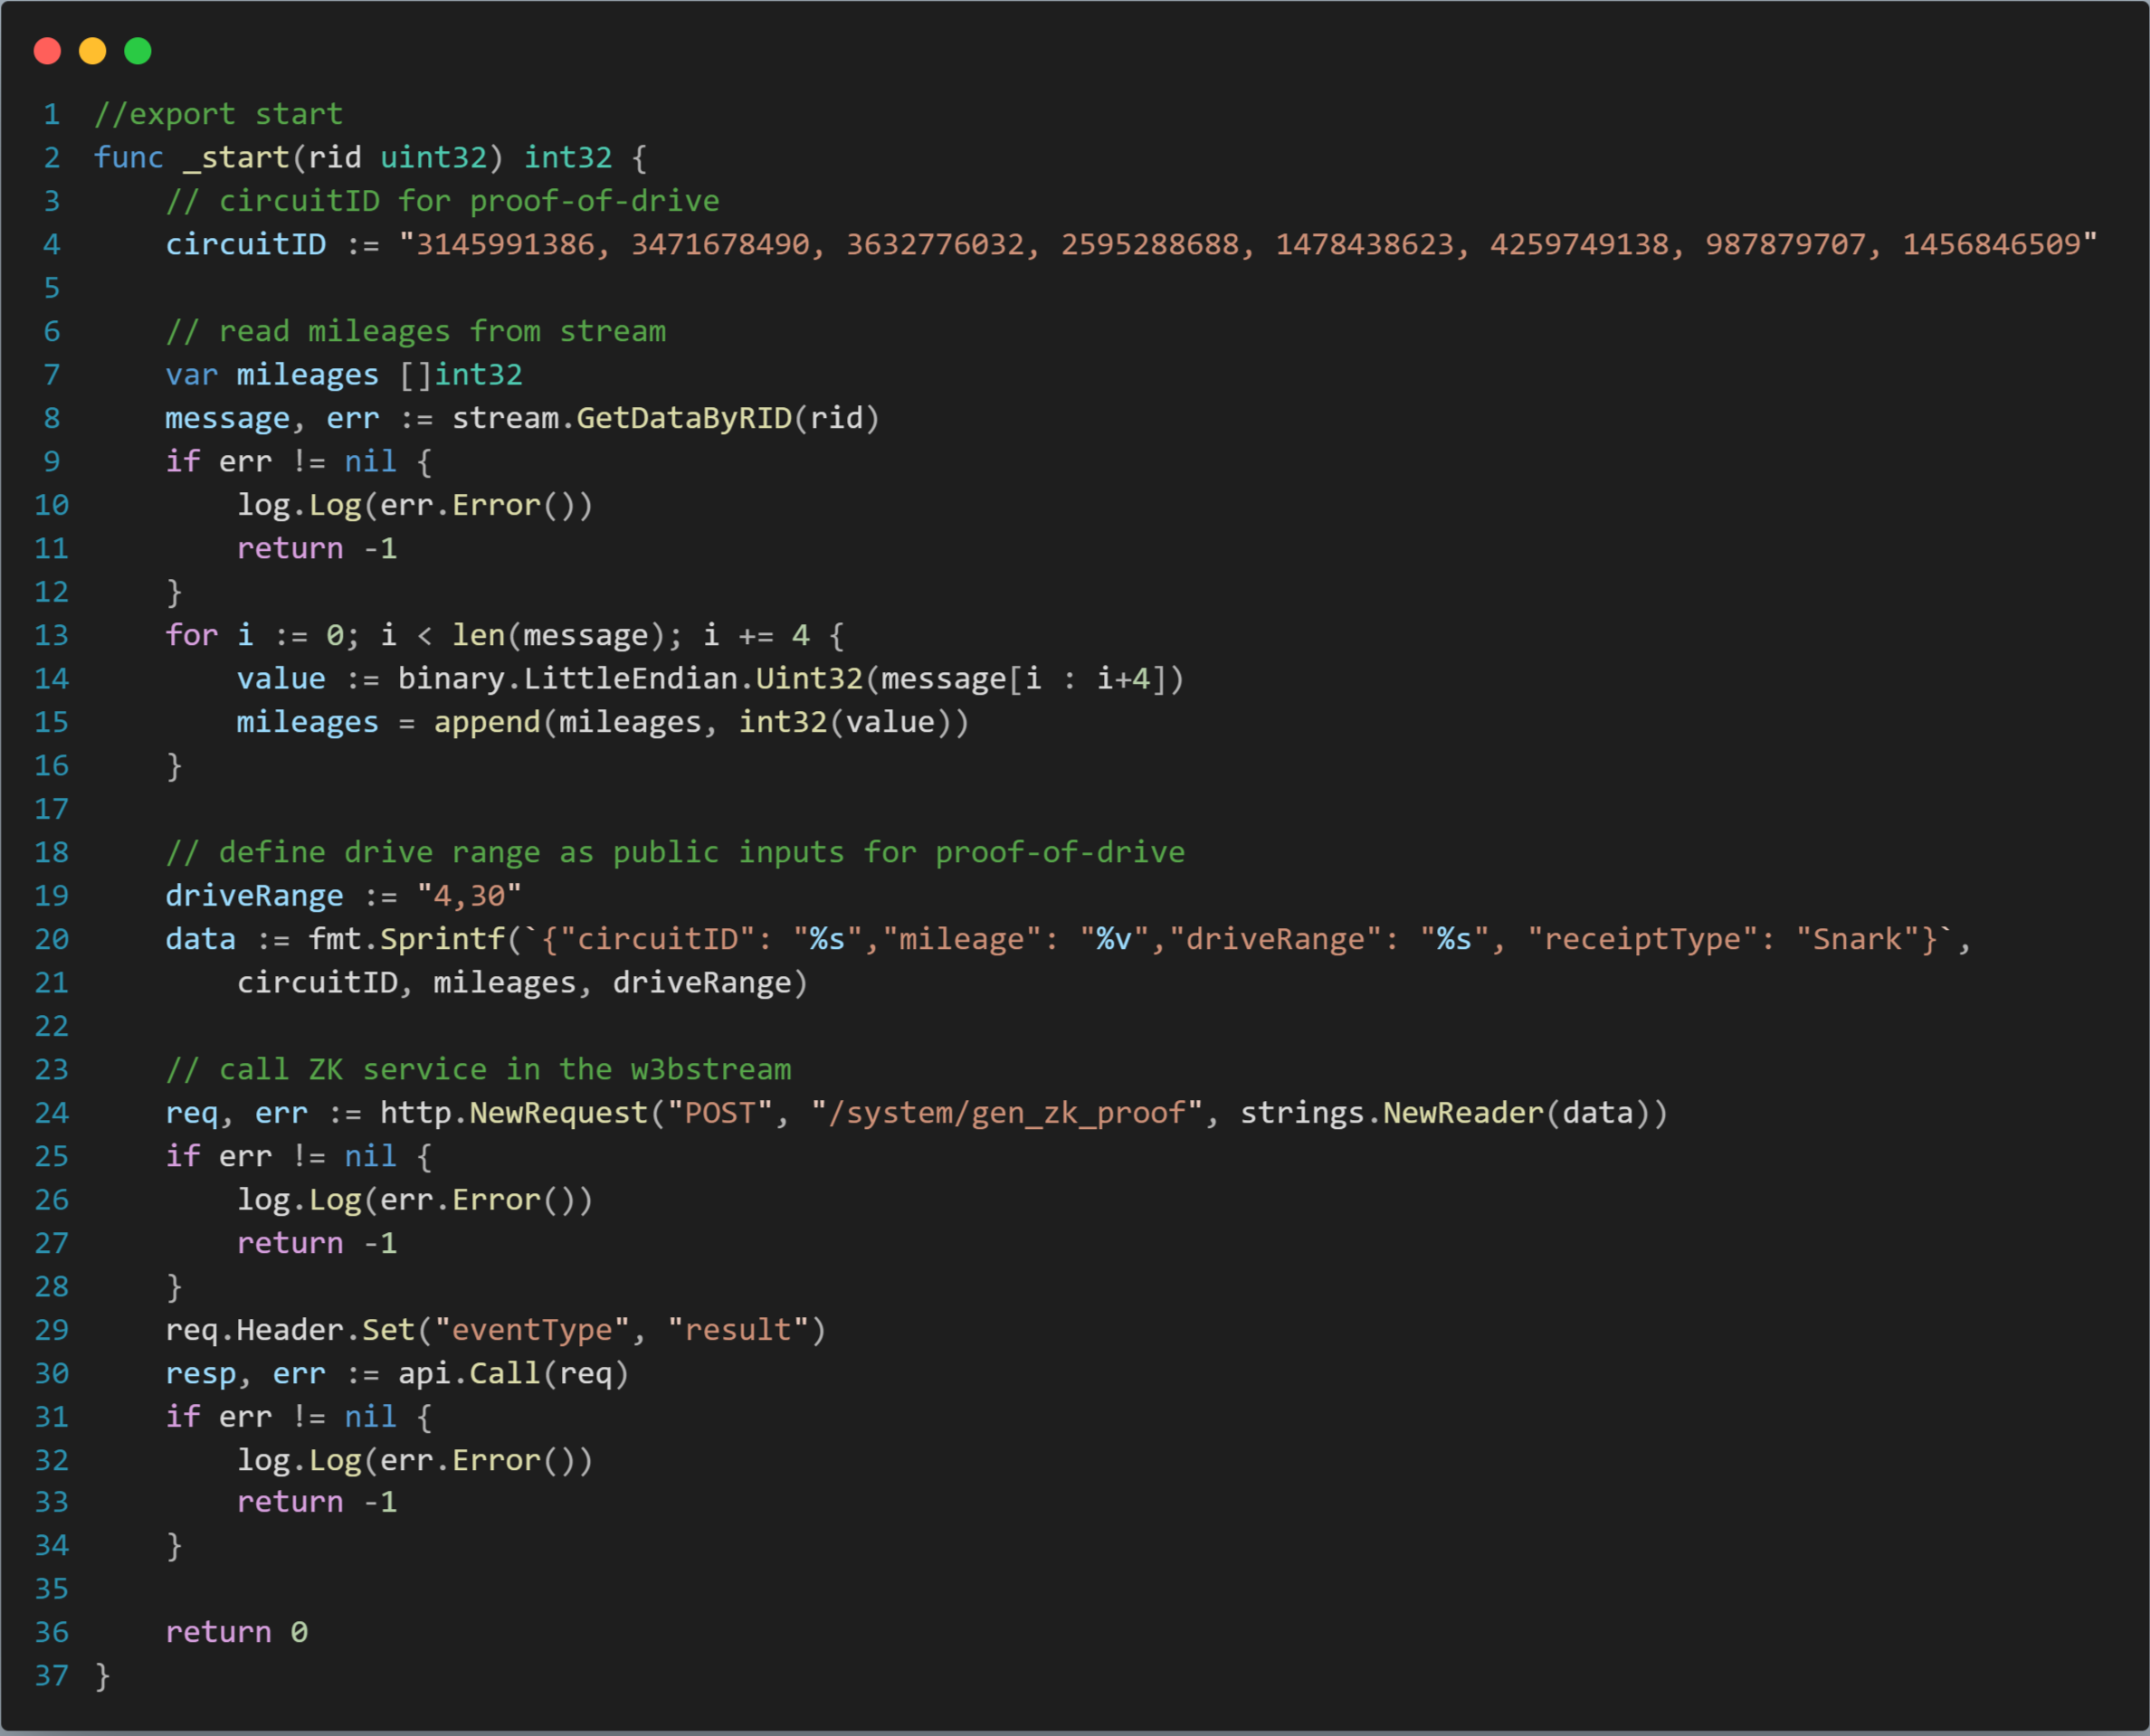
零知识证明通常伴随着性能上的权衡,包括更长的证明生成时间和更高的计算资源消耗,这使得它们在一些实际应用中的可扩展性较差。我们在 zk-SNARKs 的基础上进行了内部优化(包括批处理),以解决这些性能问题,旨在提供更快的证明生成速度,同时保留零知识协议的核心优势。以下是使用上述“公式”,在有无 GPU 加速的情况下,对来自 1000 台模拟设备的批量证明生成进行基准测试的结果。
zk-SNARKs 生成
(普通机器)
zk-SNARKs 生成
(GPU 加速)
摊销时间
0.75 秒
0.06 秒
硬盘范围证明(Proof-of-drive-range)基准测试
说明:普通机器 - 12 线程 CPU + 64GB 内存
开创明日去中心化世界的信任
去中心化物理基础设施正处于重塑我们世界多个维度的关键节点。然而,要充分释放其潜力,关键在于解决去中心化验证的挑战,确保这些网络的完整性和不可侵犯性。为应对这些复杂的挑战,我们将于今年十月举办全球首个学术会议,欢迎来自 web3、密码学、物联网、安全/隐私和经济学等领域的顶尖研究人员和工程师参与,共同致力于同一愿景。我们诚邀每一位热衷于推动 DEPIN 验证层发展的人士,以多种方式与我们合作。欢迎通过 [email protected].
与我们联系。